fredag 16 mars 2012

Psykisk ohälsa: Att sälja mot en känsla

Efter att jag nu för tredje gången sett reklamen för Dettol 'No Touch' handtvålssystem, så har min syn på det stabiliserats. De utnyttjar psykisk ohälsa och spelar helt och hållet på människors rädsla.

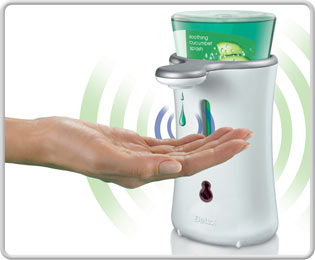
Kortfattad beskrivning av produkten: tvål kommer ur en pump när det kommer händer framför den. Man slipper alltså trycka fram tvålen själv.

Kortfattat säljs produkten som: Ett fantastiskt sätt att bry sig om din familj och i synnerhet dina barn, eftersom de slipper hundratals farliga bakterier som annars samlar sig på tvålpumpen. [underförstått: köper du den inte, utsätter du dina barn för all världens farliga bakterier].


En rationell person förstår sannolikt att efter att man rört vid tvålpumpen, så kommer man några sekunder senare att tvätta av sig alla de bakterier man nyss fick på handen. Den gör alltså ingen som helst direkt skillnad för din fysiska hälsa. Men tanke och känsla kan säga två helt olika saker, även i en sån här simpel fråga. Bruce Schneier körde 2010 en fantastiskt bra TED talks presentation där han redde ut skillnaden mellan intellektet, känslan och verkligheten. Har du inte sett den rekommenderar jag mycket varmt att gå in här och se "The Security Mirage".

Jag är inte emot att man säljer känslor. Emellanåt köper jag själv känslor. Ett exempel på hur känslor säljs är hur olika produkter paketeras och marknadsförs för att ge kunden en känsla av exklusivitet och lyx. Det är ok, jag förstår vad jag betalar för och är med på det. Men i det här fallet tycker jag man gått över gränsen, inte minst sedan jag igår såg en serie där några människor med OCD genomgår intensivbehandling.

Dettol utnyttjar folks psykiska ohälsa. Det som säljs hjälper inte personen som köper, jag tror snarare att den förstärker ohälsan. Vad tror du?

torsdag 8 mars 2012

Chrome står inte heller, när de andra faller

Vem tackar nej till $60,000? Den som kan få mer än så...

Till slut kom stunden. Efter att Chrome varit obesegrat tre år i rad, har Chrome nu fallit i årets Pwn2Own. Ändrade regler resulterade i att franska VUPEN gav sig på Chrome, och tog sig dessutom ur Chrome's sandbox. Just den senare delen är en stor deal, VUPEN hade tidigare annonserat att de kunde göra det, men möttes av skepsis från Google som menade att de nog utnyttjade en brist i Flash. Nu står det dock utom allt tvivel att VUPEN verkligen har en exploit som tar sig ur Chrome's sandbox, i default installationen av Chrome.
Varför VUPEN valde att ge sig på Chrome? För att visa att ingen programvara står säker mot en tillräckligt motiverad angripare. Och nog kan man väl säga vid det här laget att knäcka Chrome har det signalvärdet.

De ändrade reglerna då? Att sårbarheten inte behöver rapporteras. Google reagerade på den ändringen genom att dra sig ur som sponsor till Pwn2Own, och istället sätta upp ett separat pris som del av sitt security rewards program. Skulle VUPEN gå till Google med sin sandboxsårbarhet skulle de casha in $60,000, men av allt att döma kommer de inte göra så. Visst får det en att tänka efter? Den där enstaka sårbarheten är värd mer än $60,000 för VUPEN på annat håll.

Pwnium fick däremot svar från Sergey Glazunov, som tacksamt cashade in fulla $60,000. Google har fortfarande $940.000 att ge ut till den som rapporterar buggar.

Så man kan nog i alla fall fortfarande säga såhär: ska du välja webbläsare efter säkerhet är Chrome fortfarande det bästa valet, men är du måltavla för en aktör med en halv miljon på fickan kommer du ändå inte undan.

fredag 2 mars 2012

Cyberterrorism och arrogansens pris

Årets RSA konferens har nu kommit till sitt slut. Ett av ämnena som diskuterades på konferensen var kring cyberterrorism. Under en paneldebatt lär det dock ha framkommit att framstående amerikanska namn så som Eric Rosenbach (håller i Cyber Policy frågor för amerikanska försvaret) och Martin Libick (som bl.a. skrivit Cyberdeterrence and Cyberwar) spelar ned riskerna att någon annan än en nation skulle kunna åsamka någon större skada för USA. Inte heller Iran anses utgöra något större hot.

Från min sida så håller jag Martin Libick som en av de mest insatta i cyberkrigsfrågor. Till skillnad från många andra så tycks han ha bra kunskap även om tekniska detaljer. Trots det ser jag på deras inställning i den här frågan som anmärkningsvärd. Jag ser spår av ignorans och arrogans i det. Varför det?


Vi har under rätt många år nu fått exempel på exempel där ungdomar, så långt ner i åldern som 12 år, begår dataintrång. Det är enkelt, även för en ensam tonåring, att skaffa sig kunskap om dataintrång och sedan omsätta det i praktik. Det krävs ingen djup specialkunskap. Det krävs inte flera års studier på hög akademisk nivå. Det krävs inte att man är någon stor grupp människor med gemensam agenda.

Pratar vi 0-day buffer overflows och den typen av sårbarheter vi såg i samband med Stuxnet, så jovisst, det kräver lite mer. Även det är fortfarande inom räckhåll för en ensam person. Men faktum är att man inte ens behöver det eftersom nivån på IT-säkerhet tillräckligt ofta är så löjligt låg att det aldrig ens är aktuellt att gå in så djupt! Ifall man inte ens behöver ett lösenord, eller kan använda ett och samma bakdörrslösenord på samtliga enheter av en viss typ, så är det ju kört redan där, eller hur?

Nivån är så låg att en ensam person kan göra stor skada, något som uppmärksammats de senaste veckorna i bland annat Ny Teknik, som skrev om hur enkelt elnätet kan sänkas. Det är knäppt att vi inte ens kan komma förbi tröskeln där vi är överens om det, trots år efter år med utvärdering efter utvärdering, och vittnesmål efter vittnesmål, som alla säger samma sak.

Läsarfrågan den här veckan blir därför:

===> Har någon sett ens EN enda utredning som inte summerar sårbarheten som katastrofal? <===

Ifall man inte erkänner den sårbarhet som finns, lär man ju knappast göra något åt den heller.

torsdag 16 februari 2012

Adobe Flash och Cross Site Scripting (XSS)

Dags för ännu en uppdatering av Flash då. Det hör numera till vardagen att Adobe's prylar och Java behöver uppdateras ganska tätt, ofta på förekommen anledning när man har hittat att någon utnyttjar sårbarheterna in the wild. En intressant sak den här gången som skiljer från alla tidigare är dock att det som utnyttjas in the wild är en Cross Site Scripting (XSS)-sårbarhet. (bra video som förklarar XSS)


Cross Site Scripting sårbarheter är väldigt vanligt förekommande (enligt White Hat's scanning statistik från 2011 så har 64% av apparna de testar minst en XSS-sårbarhet), men sårbarheten tas i min erfarenhet ofta inte särskilt allvarligt, eftersom det man angriper är klienten och inte servern. Ifall enstaka användares konto blir komprometterat är något man räknar med - en viss andel av användarna loggar säkerligen in på sajten från komprometterade datorer, eller har enkla lösenord som har läckt från andra intrång. Behöver inte skada din business så allvarligt.

Men faktum är att vi då och då ser intrång där XSS använts som en del av angreppet som sedermera har lett till root-åtkomst.

XSS är också en bra attackvektor om man vill plocka ut specifik information som en specifik individ har tillgång till. Och det är just så som den här Flash sårbarheten används nu. Och i och med att den ligger i Flash, så innebär det att den gäller universellt för alla sajter.

Hade jag använt mig av en sådan sårbarhet hade jag dels förmodligen haft specifik data jag vill ha ut från specifika personer, men när jag ändå upptäckt möjligheten och haft gott om tid att förbereda mig (det är en 0-day attack), så hade jag sett till att min attack som minst gav mig möjligheten att kolla igenom användarens historik samt surfa runt som användaren. Woo!

måndag 23 januari 2012

Videokonferensen: När chefer och tekniker inte möts

New York Times har publicerat en artikel om osäkerheten i videokonferenssystem. Detta efter att HD Moore, mest känd för sitt arbete med Metasploit, gjort en undersökning ute på Internet med videokonferenssystem som har autosvar påslaget och är öppet för hela Internet. Han hittade flera högprofilorganisationer med gott om pengar och som man väntar sig en hög säkerhet från, men som uppenbarligen varken har brandväggsregler eller lösenord som skydd.


Teknikern i mig tänker: Ja, det var inga överraskningar där. Jag är totalt ointresserad, det är simpelt att konfigurera bort, och är trivialt att utnyttja. Vem jag än berättar det här för kommer förstå sårbarheten och hur lätt den är att åtgärda. Förmodligen kan jag inte heller använda mitt intrång för att ta mig vidare till organisationens andra system eller utföra nätverksavlyssning. Rakt igenom ointressant.

Från ett managementperspektiv är det desto intressantare. Till skillnad från sårbarheter i vissa andra delar av verksamheten tror jag att ledningsgrupper och styrelser känner ett distinkt obehag om jag berättar för dem att spionera på deras möten är så trivialt att till och med deras teknikfientliga mormor skulle kunna göra det. Och ur det perspektivet är det här mycket, mycket intressant.

Jag gissar på att ledningsgrupp och styrelse reagerar med starkt obehag för de ser vilken skada som skulle kunna komma ur ett sådant spionage. Teknikern däremot, ser det inte på samma sätt. Angriparen som skulle utnyttja en sådan sårbarhet är tydligt ute efter information just från sådana möten och exakt det mötet, och i allmänhet är det inte vad tekniker är intresserade av. Teknikern vill gärna använda teknik för att samla och styra, men vill varken granska ljud eller video.

För att bedöma risken en sådan här sårbarhet ger skulle man därför behöva fråga sig vad är sannolikheten att vi har en angripare som förstår värdet av vad det pratas om på mötet? Jag kan tänka mig att den största risken i det läget kommer komma från de som vid något tillfälle har ringt in till videokonferens och tänkt på att de aldrig behövde ange något lösenord. Alternativt så är det ett angrepp som styrs av någon med sådan förståelse, men utförs av en tekniker. En sådan duo har jag själv stött på tidigare, så jag kan intyga att de finns även utanför den statliga spionverksamheten.

Med tanke på vad som står på spel och att man de facto visar upp sårbarheten för fler och fler personer allteftersom man håller videokonferenser, tycker jag det är ganska allvarligt. Jag skuldbelägger gärna konferenssystemstillverkarna som skeppar utrustning där sådana här saker är möjligt, och i synnerhet de som skeppar utrustning som har de här inställningarna förinställda(!). Men i slutändan handlar det om att systemet införskaffas, installeras och driftas av någon som inte har koll på säkerhet, att ledningen/styrelsen inte tänker på det eller har förutsatt att säkerhet finns och fungerar trots att så inte är fallet. Kanske har konferenssystemet setts som en separat del av IT-miljön som inte granskar och regleras. Min erfarenhet är att utrustning som använder IP, men inte marknadsförs som en klient eller server, faktiskt hamnar utanför ordinarie arbete.

Endast en liten, liten andel tror jag väljer att låta det vara helt öppet med argumentet att "det är bekvämt att ha det öppet, och ingen skulle göra så ändå".

Ett annat sätt att se på det: om din motståndare samarbetar bra med de sina, och du inte samarbetar bra med de dina, kommer du att förlora.

måndag 16 januari 2012

T-Mobile utsatt för politiskt motiverat intrång

T-Mobiles webbplats har haft intrång. Inget nytt i det, men det är ännu ett i raden av politiskt motiverade angrepp.

“They are known to be supporting the Big Brother Patriot Act law. Any cell phone company doing so I would see as a target,” said one of the hackers.

“One of the main reasons for the hack is because they are corrupted, but we also wanted to show how weak their security is.”

Man ska nog ta påstående med en nypa salt, T-Mobile är nog inte handplockat som den enda man varit intresserad av. Men kanske är det så att man utgått från en lista.

Från min synvinkel är det intressant eftersom jag tycker mig se en tätare integration mellan vad som händer utanför cyberarenan (organisationers handlingar, politiska vindar) och vad som sedan drabbar organisationer på cyberarenan. Många företag har beteenden som är lätta att uppfatta som svinaktiga. Många politiska beslut har starka meningsmotståndare. Den arabiska våren, Anonymous och Occupy-rörelsen har visat ett annat politiskt klimat där de som känner sig representera folket vill ha en större påverkan.

Att åsamka skada i den fysiska världen kanske inte många tänker på då av flera anledningar, men inom cybervärlden är spelfältet ett annat. Jag förväntar mig att den här typen av angrepp kommer öka markant de kommande fem åren.

måndag 9 januari 2012

Kreditkortsstöld är terrorism, Israel fäller upp taggarna

Efter att kreditkortsdata tillhörande Israeler vid ännu ett tillfälle har stulits och lagts ut av en och samma person kommer en kraftig reaktion från Israels vice utrikesminister. Tonläget är markant aggressivt:
“It is necessary to send a message to everyone who attacks or tries to attack Israel, including in cyberspace, that they are putting themselves in danger and that they will not benefit from any immunity against reprisal actions from Israel. Cyber-attacks amount to terrorism that must be treated as such."

Det hela följs också av något vi nu hört från relativt många länder, nämligen att Israel har en offensiv cyberstyrka:

"In cyberspace, we have active capacities and we can hit those who try to hit us. Israel has active capabilities for striking at those who are trying to harm it, and no agency or hacker will be immune from retaliatory action"

Det här är det klart taggigaste jag hittills träffat på i cybersammanhang från statligt håll.
Uttalandet visar en genomtänkt strategi där man behandlar flera väldigt svåra frågor kring cyber:
  • Att militären har svårt att skydda alla
  • Att det är svårt att avgöra vem som ligger bakom en cyberattack
  • Att det finns tredje parter
  • Att vad som står på spel varierar med spelarna

Det finns flera knepiga frågor kvar som inte behandlas, men det här uttalandet är den i särklass tydligaste behandlingen jag sett. Att man behöver ta det här på allvar understryks om man dessutom vet att Israel har en historia av att mörda personer i andra länder sedan tidigare, där mordet i Dubai 2010 är det kanske mest spektakulära i det att man "åkte fast" och det uppdagades att åtminstone 28 personer var inblandade i det.