torsdag 2 augusti 2012

Kryptonörden ute i verkligheten

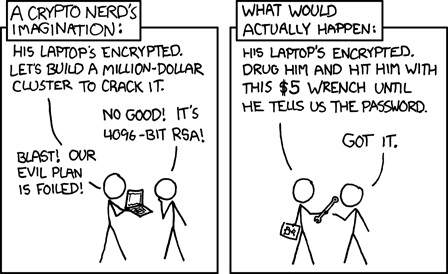
Stötte precis på ett jättekul exempel på kryptonörden ute i verkligheten. Jag brukar använda den här förträffliga xkcd-strippen för att illustrera hur det kan se ut när man är för tekniskt orienterad:


Bra match ute i verkligheten: En snubbe upptäcker att streckkoden på en matvara innehåller prisangivelse. Skulle förmodligen upptäckas i kassan av personalen, men affären har även självscanning.

Jo, visst.. du kan scanna en egen streckkod för varan där du själv anger priset. ELLER.. så går du ut genom dörren utan att någonsin ha scannat den och spar dig besväret med fejkade streckkoder som dessutom lämnar spår efter sig. Heja! :D

måndag 30 juli 2012

Försvarsfällan: Därför är inte risk linjärt till sårbarhet

Har precis läst ett par artiklar i CSO, "Why you shouldn't train employees for security awareness" skrivet av Dave Aitel, och svaret på den, "Security awareness can be the most cost-effective security measure" av Ira Wrinkler.

För att summera så tycker Dave att security awareness inte fungerar tillräckligt bra och att man bör lägga resurser på annat. Ira har tolkat det som att Dave menar att om inte utbildningen är 100%:ig är den inte värd att göra, och menar att man ska titta på skillnaden mellan om man genomfört utbildningen eller inte. Ett skydd som inte är 100%:igt kan fortfarande vara värdefullt.

Jag håller helt med Ira i hans resonemang, inom säkerhetsvärlden möter jag alltför ofta en binär syn på saken. Ett skydd behöver långt ifrån alltid vara 100%:igt för att det ska vara värt att ha det.

Men... Ira använder en argumentation som visar hans läggning åt försvarssidan. Dave å sin sida kommer defintivt från angreppssidan. I dess renaste form ser jag argumenten såhär:

Försvarssidan: Om jag eliminerar 5 av mina 10 SQL injection så är jag 50% säkrare.
Angreppssidan: Jag behöver bara en sårbarhet. Om du har 10 SQLi och plockar bort 5, har risken inte minskat med många procent, och definitivt inte 50%.

Angreppssidan står för facit. Eliminering av 50% av sårbarheterna påverkar risken enbart genom att risken för att sårbarheterna upptäcks minskas. Vad det sedan är värt i risk-% har att göra med hur lätta de kvarvarande sårbarheterna är att hitta för just din angripare, och hur de åtgärdade sårbarheterna resulterar i att ett pågående angrepp hanteras av dig.

Min egen åsikt? För att citera mig själv från ett inlägg från 2006 på Dave's mailinglista daily-dave:
Exactly *who* are you protecting from *what*

En del hot bemöts bra genom utbildning. Andra inte. Också beroende på övriga befintliga säkerhetsskydd. Komplicerat som vanligt alltså :(

torsdag 31 maj 2012

Säkerhetsråd till "vanliga användare"

Det senaste dygnet har jag sett två social engineering attacker som båda använder sig av ett en webbadress faktiskt står på det stället man väntar sig, men att innehållet som sedan levereras kommer från angriparen.

Det första, lite mindre nytt, är ett exempel på hur man med social engineering kan utnyttja en XSS-sårbarhet för att få ett skal hos den man angriper. Genom att skicka en reflected-länk lurar man på användaren en java applet från en "pålitlig" sida.

Den andra är det Michal Zalewski som visar hur en användare som går till din sida kan skickas till get.adobe.com, och sedan levereras en flash_updater11.exe som kommer från din site.

Båda de här attackerna är närmare specialiseringar av metoder som redan fungerar på majoriteten av användare. De flesta behöver inte se en fullt korrekt länk till det betrodda stället för att ändå klicka sig vidare och köra all kod som kommer deras väg. Men båda de här attackerna har en bättre chans att fungera på de som ändå kollar lite grann. Kanske på de som har fått råd på vad de ska klicka och inte klicka på för länkar...

Och återigen så syns mönstret. Säkerhetsexperterna kommer med ett råd, som sedan angriparsidan använder till sin egen fördel. Det haussas om antivirus - så då säljs det "antivirus" och diverse antivirusvarningar dyker upp i bannerform. Det haussas om uppdateringar av flash - så då använder sig malwarefolket av du-måste-uppdatera-flash-för-att-se-den-coola-videon.

Allt det här går in i min kampanj Stop hogging the end user! som jag startade i oktober förra året, efter att ha upptäckts MSB:s datorstödda informationssäkerhetsutbildning för användare. Trogna läsare känner igen sig i temat att trasha MSB för att de inte prioriterar riskerna.

Användare ska inte behöva läsa och förstå en tjock bok med "regler" som dessutom sällan stämmer. När råden som ges titt som tätt inte håller måttet så gör användaren rätt i att strunta i det.

Ytterligare känga delar jag nu också ut till PTS, som har lagt upp råd om att ansluta trådlöst på stan. Det är för komplicerade råd, användare förstår inte vad som står där. Den vanlige användaren har ingen bedömningsgrund för om deras brandvägg är "uppdaterad och rätt inställd", lika lite som de har en bedömningsgrund för om deras antivirusprogram är "uppdaterat och rätt inställt".


Oftast är det bästa rådet att helt enkelt ge upp. Det är för krångligt och inte värt ansträngningen. Tänk risk istället för sårbarhet. Och precis rådet att se till risken har även Sean från F-Secure gett i samband med Flame/Skywiper.

Så... chilla lite och fundera igenom det här: vilka fem råd vill du ge den vanliga användaren, som den dessutom kan genomföra utan besvär? Vad gör störst skillnad för minst insats för någon som tror att man startar Internet genom att trycka på det blå E:et?

torsdag 24 maj 2012

TACK för den, Moxie!

Moxie Marlinspike, välkänd från SSL-attacker och verktyg så som sslstrip och sslmitm, har tillsammans med en till snubbe släppt en draft för att komplettera SSL/TLS så att tilliten till CA:s kan minska. De senaste två åren har det ju varit flera omskrivna attacker och misskötsel från CA:s som har eroderat förtroende för SSL, så vi kan vara TACKsamma för Moxie's bidrag till att lösa det här. Tidigare har han bland annat ordat för Convergence.

Vad TACK gör är att lägga till ytterligare ett lager med publik/privat nyckel, där enbart DU och inte någon CA kontrollerar den privata nyckeln. Därav behöver någon kompromettera även TACK-nyckeln för att göra en MITM-attack.

Det har kommit en RFC-draft på en TLS-extension som kan användas för certifikat pinning, något som Google Chrome introducerade för ungefär ett år sedan, och som lustigt nog även låg bakom att intrånget mot Diginotar upptäcktes då någon sannolikt körde just Moxie's verktyg sslmitm i den iranska infrastrukturen.

Så, TACK för det. Får se hur det här slår. Nu finns det i alla fall ett par seriösa alternativ till att enbart förlita sig på CA-systemet.

fredag 16 mars 2012

Psykisk ohälsa: Att sälja mot en känsla

Efter att jag nu för tredje gången sett reklamen för Dettol 'No Touch' handtvålssystem, så har min syn på det stabiliserats. De utnyttjar psykisk ohälsa och spelar helt och hållet på människors rädsla.

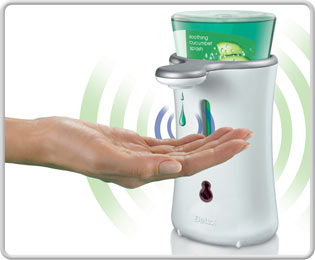
Kortfattad beskrivning av produkten: tvål kommer ur en pump när det kommer händer framför den. Man slipper alltså trycka fram tvålen själv.

Kortfattat säljs produkten som: Ett fantastiskt sätt att bry sig om din familj och i synnerhet dina barn, eftersom de slipper hundratals farliga bakterier som annars samlar sig på tvålpumpen. [underförstått: köper du den inte, utsätter du dina barn för all världens farliga bakterier].


En rationell person förstår sannolikt att efter att man rört vid tvålpumpen, så kommer man några sekunder senare att tvätta av sig alla de bakterier man nyss fick på handen. Den gör alltså ingen som helst direkt skillnad för din fysiska hälsa. Men tanke och känsla kan säga två helt olika saker, även i en sån här simpel fråga. Bruce Schneier körde 2010 en fantastiskt bra TED talks presentation där han redde ut skillnaden mellan intellektet, känslan och verkligheten. Har du inte sett den rekommenderar jag mycket varmt att gå in här och se "The Security Mirage".

Jag är inte emot att man säljer känslor. Emellanåt köper jag själv känslor. Ett exempel på hur känslor säljs är hur olika produkter paketeras och marknadsförs för att ge kunden en känsla av exklusivitet och lyx. Det är ok, jag förstår vad jag betalar för och är med på det. Men i det här fallet tycker jag man gått över gränsen, inte minst sedan jag igår såg en serie där några människor med OCD genomgår intensivbehandling.

Dettol utnyttjar folks psykiska ohälsa. Det som säljs hjälper inte personen som köper, jag tror snarare att den förstärker ohälsan. Vad tror du?

torsdag 8 mars 2012

Chrome står inte heller, när de andra faller

Vem tackar nej till $60,000? Den som kan få mer än så...

Till slut kom stunden. Efter att Chrome varit obesegrat tre år i rad, har Chrome nu fallit i årets Pwn2Own. Ändrade regler resulterade i att franska VUPEN gav sig på Chrome, och tog sig dessutom ur Chrome's sandbox. Just den senare delen är en stor deal, VUPEN hade tidigare annonserat att de kunde göra det, men möttes av skepsis från Google som menade att de nog utnyttjade en brist i Flash. Nu står det dock utom allt tvivel att VUPEN verkligen har en exploit som tar sig ur Chrome's sandbox, i default installationen av Chrome.
Varför VUPEN valde att ge sig på Chrome? För att visa att ingen programvara står säker mot en tillräckligt motiverad angripare. Och nog kan man väl säga vid det här laget att knäcka Chrome har det signalvärdet.

De ändrade reglerna då? Att sårbarheten inte behöver rapporteras. Google reagerade på den ändringen genom att dra sig ur som sponsor till Pwn2Own, och istället sätta upp ett separat pris som del av sitt security rewards program. Skulle VUPEN gå till Google med sin sandboxsårbarhet skulle de casha in $60,000, men av allt att döma kommer de inte göra så. Visst får det en att tänka efter? Den där enstaka sårbarheten är värd mer än $60,000 för VUPEN på annat håll.

Pwnium fick däremot svar från Sergey Glazunov, som tacksamt cashade in fulla $60,000. Google har fortfarande $940.000 att ge ut till den som rapporterar buggar.

Så man kan nog i alla fall fortfarande säga såhär: ska du välja webbläsare efter säkerhet är Chrome fortfarande det bästa valet, men är du måltavla för en aktör med en halv miljon på fickan kommer du ändå inte undan.

fredag 2 mars 2012

Cyberterrorism och arrogansens pris

Årets RSA konferens har nu kommit till sitt slut. Ett av ämnena som diskuterades på konferensen var kring cyberterrorism. Under en paneldebatt lär det dock ha framkommit att framstående amerikanska namn så som Eric Rosenbach (håller i Cyber Policy frågor för amerikanska försvaret) och Martin Libick (som bl.a. skrivit Cyberdeterrence and Cyberwar) spelar ned riskerna att någon annan än en nation skulle kunna åsamka någon större skada för USA. Inte heller Iran anses utgöra något större hot.

Från min sida så håller jag Martin Libick som en av de mest insatta i cyberkrigsfrågor. Till skillnad från många andra så tycks han ha bra kunskap även om tekniska detaljer. Trots det ser jag på deras inställning i den här frågan som anmärkningsvärd. Jag ser spår av ignorans och arrogans i det. Varför det?


Vi har under rätt många år nu fått exempel på exempel där ungdomar, så långt ner i åldern som 12 år, begår dataintrång. Det är enkelt, även för en ensam tonåring, att skaffa sig kunskap om dataintrång och sedan omsätta det i praktik. Det krävs ingen djup specialkunskap. Det krävs inte flera års studier på hög akademisk nivå. Det krävs inte att man är någon stor grupp människor med gemensam agenda.

Pratar vi 0-day buffer overflows och den typen av sårbarheter vi såg i samband med Stuxnet, så jovisst, det kräver lite mer. Även det är fortfarande inom räckhåll för en ensam person. Men faktum är att man inte ens behöver det eftersom nivån på IT-säkerhet tillräckligt ofta är så löjligt låg att det aldrig ens är aktuellt att gå in så djupt! Ifall man inte ens behöver ett lösenord, eller kan använda ett och samma bakdörrslösenord på samtliga enheter av en viss typ, så är det ju kört redan där, eller hur?

Nivån är så låg att en ensam person kan göra stor skada, något som uppmärksammats de senaste veckorna i bland annat Ny Teknik, som skrev om hur enkelt elnätet kan sänkas. Det är knäppt att vi inte ens kan komma förbi tröskeln där vi är överens om det, trots år efter år med utvärdering efter utvärdering, och vittnesmål efter vittnesmål, som alla säger samma sak.

Läsarfrågan den här veckan blir därför:

===> Har någon sett ens EN enda utredning som inte summerar sårbarheten som katastrofal? <===

Ifall man inte erkänner den sårbarhet som finns, lär man ju knappast göra något åt den heller.