måndag 29 juni 2020

Säkerhetskraven som inte kommer efterlevas

PTS har i förra veckan föreslagit nya föreskrifter om säkerhetsåtgärder för samhällsviktiga tjänster inom sektorn digital infrastruktur. Förslaget vilar tungt på att leverantörer ska genomföra en riskanalys. Jämfört med MSB:s kravställning (som jag kritiserade i ett par debattartiklar i NyTeknik för två år sedan) har dock PTS en markant högre kravställning på riskanalysen och dess dokumentation.

Då jag tweetade mitt gillande för PTS förslag på föreskrifter fick jag sedan frågan – vad tycker jag om MSB:s remissutgåva av it-säk-föreskrifter för statliga myndigheter? Efter en snabb titt på den fick det mig att ifrågasätta vad jag egentligen använder för kriterier när jag bedömer om krav är bra eller inte, och att det kanske finns en vinst med att utveckla resonemanget lite mer än att bara ge en sammanfattande subjektiv tweet om min bedömning.

Målet jag ser är att en föreskrift (eller en samling krav) ska resultera i en högre skyddsnivå än innan kravställningen fanns*, allra helst i en skyddsnivå som är ”tillräcklig”. Om detta sker eller inte ser jag som nära korrelerat med nedanstående faktorer:
  1. Hur stort tolkningsutrymme ges för vad det är som ska göras? På sätt och vis säger det sig självt att ju mer tolkningsutrymme desto större variation kommer det ge i vad som implementeras. Det behöver inte vara fel så länge styrkan på skyddet inte också ges motsvarande tolkningsutrymme. Men inom branschen saknar vi ofta mått som kan fixera styrkan på skyddet. Det finns också flera faktorer i branschen som förstärker den diversifierande effekten av stora tolkningsutrymmen. Man har en budget att hålla sig till. Man vill visa sig bra inför chefen. Man vill inte ha extra arbete ovanpå det ”för mycket” som man redan har. Man har annat man hellre vill ägna sig åt.

    Men vem är denna ”man” som ska göra tolkningen? Ja, där finns också en förstärkande effekt att det faktiskt är flera olika roller som behöver komma överens här, och som alla påverkas av olika kognitiva bias och intressen. Ju högre upp i organisationen man kommer, desto högre är förståelsen för ekonomi och tid, samtidigt desto mindre för säkerhetstekniska skillnader. Kort sagt – finns det tolkningsutrymme finns en tendens att det är den billigaste och mest snabbgenomförliga tolkningen som vinner.

    Det hör till vanligheterna att på grund av tolkningssvårigheterna fastna i diskussioner om vad något egentligen betyder, med konsekvensen att ingenting alls händer. Vilket i sig lätt kan framstå som det ”snabbaste” och ”billigaste” alternativet av dem alla (eftersom man sällan mäter varken tiden som spenderas på att argumentera om vad som ska göras eller ”kostnaden” för att vara kvar utan någon som helst förändring). Om nu något alls behöver göras. En populär tolkning är nämligen "vi uppfyller redan kraven".

  2. I vilken utsträckning kan man räkna med att det är känt hur något ska göras och vem som ska göra det? Inom klassisk säkerhetsstyrning finns en bekväm princip om att man ska säga ”vad”, men inte ”hur”. Det kompletteras med att ”hur” måste få avgöras av ”verksamheten”. Det finns förnuftiga resonemang bakom det, men enligt min erfarenhet är det här en konfliktpunkt som ofta leder till att ingenting blir gjort.

    Vanligen förekommer det här tillsammans med – eller rent av orsakas av – luddiga krav som få förstår sig på vad de innebär. Ett typexempel är från Transportstyrelsen (rekommenderad läsning: näringsdepartementets utredning), där en informationssäkerhetsansvarig sa att något som uppfattades som luddigt skulle göras. Men när denne sedan inte gav tillräcklig vägledning om hur, så tog det stopp.

    Enligt min erfarenhet är problemet oftare att det saknas tydlighet och know-how än att det saknas vilja eller pengar. För en beslutsfattare i verksamheten är tiden en oerhört knapp resurs. Enkla beslut ges (rättfärdigt) företräde. Om beslutsfattarna ställs inför den stora förvirringen av att det inte är klart vad som ska göras, hur eller av vem. Ja, låt oss säga att det uppstår ett rätt stort motstånd då. Vilket kan få en beslutsfattare att undra om det alls verkligen är nödvändigt att göra någonting, och i så fall till när?

  3. I vilken utsträckning är kraven granskningsbara, hur sannolik är granskning och vilka påföljder blir det om kraven inte efterlevs? Många säkerhetskrav är icke-funktionella och kräver en granskning (eller incident) för att det ska upptäckas om de har implementerats eller inte.

    Tänk situationen då man inte upplever det vara tydligt vad som ska göras, hur eller av vem. Om valet står mellan att å ena sidan lägga sina egna resurser på något besvärligt och konfliktfyllt som man inte förstår sig på särskilt väl och som man inte heller tror att någon kommer märka av, eller att å andra sidan lägga resurser på att implementera funktioner som man själv förstår sig på, som många efterfrågar och märker ifall det finns eller inte och som kan ge omedelbar utdelning så kommer valet oftast (alltid?) hamna på det funktionella.

    Det kan många gånger vara så att det både är enklare och billigare att ta en eventuell granskning, vessla sig igenom granskningen och sedan hantera det konkreta utfallet från den än att försöka efterleva ett svävande rörligt mål från början som man ändå inte vet om en eventuell granskning ens skulle upptäcka och om den då skulle säga bu eller bä om det.

    Skulle en sådan uppföljning eller granskning ändå göras - och i synnerhet om den är intern - finns en dragning åt att det längs rapporteringsvägen uppåt görs tolkningar enligt punkt 1, där en tolkning lätt landar i att man uppfyller ett krav. Har vi utformat vår säkerhet ”enligt behov”? Ja, det har vi. Gör vi säkerhetsuppdateringar utan onödigt dröjsmål? Så klart! (Det tar fyra månader, men det är skäligt). Gör man riskbedömningar? Jadå (men inget dokumenteras, det är inte kravställt). Har vi med krav på säkerhet i upphandling? Jajamen, vi skriver in att säkerheten ska vara på ”lämplig nivå” och att leverantören ska ”följa relevanta lagar och föreskrifter”. Och det finns då ingen som med tillräckligt god trovärdighet kan säga att kraven inte efterlevs eftersom det just handlar om tolkningar och tyckanden.

  4. I vilken utsträckning upplevs kraven som rimliga? Krav som inte upplevs som rimliga kommer man inte vilja genomföra. Och saknas vilja blir det ofta inte gjort. Så enkelt är det. Ju orimligare kraven upplevs, desto mer tvångsmekanismer enligt punkt 3 behöver vara på plats för att det ska bli gjort.

    Nu är det ju inte hela världen om orimliga krav inte efterlevs. Men, vad värre är, är att om ett eller flera krav upplevs som orimliga smittar det här av sig både på resten av kraven och på kravställaren i sig. Plötsligt tror man att kravställaren inte menar allvar och att kraven bara ställs för syns skull eller för att ha möjligheter att klandra någon i efterhand. En uppfattning som kan växa till sig och härja fritt om inte granskning enligt punkt 3 är tillräckligt frekvent eller ger kännbara påföljder.
Som invävt i texten ovan ser man också att de här faktorerna har en förstärkande effekt till varandra.

Bakgrunden till att MSB nu kommer med nya föreskrifter och allmänna råd om it-säkerhet för statliga myndigheter är att MSB korrekt identifierat att deras föreskrifter om informationssäkerhet inte har gett avsedd effekt. De har också korrekt identifierat att det finns förutsättningar att gå längre i kravställningen då mycket handlar om säkerhetsåtgärder som i princip är gemensamma och grundläggande för alla organisationer.

Frågan är då – kommer de nya föreskrifterna ha avsedd effekt?
Svar: Till viss del – ja, men i stort sett nej.

När jag går igenom kraven ser jag att MSB i vissa paragrafer kommer med lättolkade, rimliga krav som kommer landa hos individer som vet hur de ska genomföras. Några av dessa kommer resultera i en högre skyddsnivå då kraven inte uppfylls idag men förmodligen kommer göra det vid någon tidpunkt framöver tack vare MSB:s föreskrift. En majoritet av kraven har dock fortfarande någon del av vaghet som ger ett stort tolkningsutrymme. Vissa krav ser jag som orimliga.

Lägg till det att när det kommer till granskning och påföljder så är det enligt historiken inte sannolikt att granskning sker och om det sker är det utan kännbara påföljder. Transportstyrelsens f.d. generaldirektör uttryckte det som att "staten accepterade en avstegskultur", som även gällde efterlevnad av lagar och föreskrifter.

Med allt det sagt är jag tacksam för att det de senaste åren äntligen visat sig finnas krafter inne hos MSB som insett att en alltför vag kravställning inte ger avsedd effekt. En ökad tydlighet från myndighetens sida är en bra väg framåt. Jag hoppas de krafterna fortsätter ges mer utrymme och att dagen kommer då andra myndigheter ser det som givet att föreskrifterna (på riktigt) både kan och ska efterlevas.


* = Visst, man kan ha problem med för hög skyddsnivå också, men generellt ser jag det inte som ett problem där man använder säkerhetskrav för att sänka den.


lördag 29 december 2018

Generaldirektörens offerkofta - när ansvarslösheten faktiskt har en gräns


Alla är bekanta med historien vid det här laget. Transporstyrelsens dåvarande generaldirektör Maria Ågren skrev under 2015 på ett antal beslut som ledde till att hemliga uppgifter behövde betraktas som röjda. För detta kom hon undan med ett strafföreläggande, men blev också sedermera uppsagd. En uppsägning hon inte kunde acceptera.


När Maria Ågrens fall nu framförts i Arbetsdomstolen är det därför bara en fortsättning på samma ansvarslösa attityd som ledde till att hon avskedades 2016. Men med det sagt så finns det gott om poänger att dra från historien. En av dem visar att Maria Ågrens beslut är fullt begripliga. 

Som jag själv påtalat vid ett antal tillfällen även före händelserna på Tranportstyrelsen så finns det en utbredd kultur där lag och förordning numera betraktas som valfria. Situationen som Maria Ågren ställdes inför var inget hon själv hade skapat. Och hur hon än hade gjort hade kritiken blivit stor. Hon lyssnade till sin omgivning och gick på det alternativ som omgivningen signalerade skulle ge minst dåliga konsekvenser för henne. Och för det har hon sedan blivit lastad. Orättvist?

Det sägs att kultur äter strategi till frukost. Ibland undrar man om det kan utökas till att kultur äter allt till frukost. Låt oss därför undersöka tre grundläggande kulturella problem som fått genomslag i affären hos Transportstyrelsen:


a.   Avstegskulturen. På Transportstyrelsen sägs det till och med att det rådde en ”utpräglad avstegskultur”. En avstegskultur som fick en egen rubrik i Näringsdepartements granskning.
b.   Offerkulturen. Vi lever idag i ett samhälle där det blir allt mer uppenbart att vi gått för långt i att frånta individen ansvar. Ingenting är någons fel. Ifall brott begås eller dåliga beslut fattas är det inte gärningsmannens fel, utan dennes omgivning och de olyckliga omständigheterna. Uppmärksamhet ges till den det är mest synd om och resurser tas från de övriga och ges till den som det för stunden är synd om – kosta vad det kosta vill. Och tycks vara tabu att prata om vilket ansvar och vilka möjligheter individen har för att bättra sin situation.
c.    Relativismkulturen. Allt är åsikter och den som skriker högst vinner. Det fanns inget skriftligt som tvingade Ågren att handla som hon gjorde. Hon hade en uppfattning grundad på … ja, det vet vi väl inte riktigt allt om, men vi vet att det för Maria Ågren kom att väga tyngre än det skriftliga, välgrundade ordet. För faktum är att det på goda grunder fanns skriftligt som borde tvingat henne att agera annorlunda än hon gjorde.


Under fallet i Arbetsdomstolen har Ågren fortsatt längs den inslagna offerlinjen. Ingenting är hennes fel. Det var inte hennes fel att upphandlingen var felaktigt gjord. Avstegskulturen var utpräglad redan innan hon tillträdde. Staten hade visat att de accepterat en avstegskultur. Hennes säkerhetsansvarige avrådde inte tydligt nog. Hon hade inte fått någon säkerhetsutbildning. Dokumenten som användes för avstegen var formellt uppställda och signalerade då till Ågren att det fanns lagligt utrymme för att göra avsteg.

Välanpassat har Ågren därför gjort det som kulturen runt henne säger hon ska göra. Och ser vi det så har vi ingen anledning att tvivla på hennes kompetens, och givetvis inte heller att hennes uppsägning av oberättigad. Hon kanske rentav är väldigt duktig på att ta till sig och verka enligt den kultur som råder. Varför ska hon då plötsligt behöva bära hundhuvudet för något som andra är lika skyldiga till?

Jo, för att med en position som generaldirektör och en månadslön på 115 000 kr så finns även en förväntan om att man ska klara av att leda en organisation och ta ansvar för vad organisationen åstadkommer. Och den här gången lyser det med sin frånvaro.

Det är inga tvivel om att Ågren kom till en dysfunktionell myndighet. Men frågan vi ska ställa är inte hur synd det är om henne och hur mycket som inte var hennes fel. Frågan vi ska ställa är istället vad hade Ågren kunnat göra för att räta upp situationen?

Att Ågren själv inte gett oss några svar på den frågan är en anledning varför många av oss instinktivt känner att det nog är bra att hon inte sitter kvar som generaldirektör. Huruvida det sedan gick rätt till när hon avskedades är en annan femma.


onsdag 14 augusti 2013

Google: Två miljoner dollar senare...

Google har nu passerat 2 miljoner dollar i utbetalningar till olika personer som har hittat säkerhetsbrister i webbläsaren Google Chrome samt utvalda webbapplikationer som Google äger (däribland den här bloggen som finns på *.blogger.com).

Google höjer nu $1000-beloppet för säkerhetsbrister i Chrome, så nivån istället hamnar på $5000. De steppar upp. Kanske börjar de känna sig säkrare nu på att alla enkla säkerhetsbrister har hittats, och för att få upp nivån ytterligare behöver de höja summan.

Två miljoner dollar... mycket pengar det. Kanske är det en förklaring till varför Adobe inte startar ett motsvarande program. Skulle Adobe göra det med nuvarande mognadsnivå kanske de skulle få hosta upp avsevärt mycket mer. 

För ett par år sedan lyssnade jag på Brad Arkin från Adobe som höll en väldigt bra keynote på AppSec EU 2011.Skulle dock fortfarande vilja se Adobe följa i Googles fotspår.


onsdag 20 mars 2013

Säkerhetsutbildning för användare är dåligt spenderade pengar

Bruce Schneier har skrivit en utmärkt artikel där han på ett sakligt men lättbegripligt sätt förklarar varför det inte ger något större genomslag att utbilda användarna i säkerhet. Man bör således spendera sina pengar på mer effektiva åtgärder.


Det jag tidigare skrivit på bloggen i ämnet är "Säkerhetsråd till vanliga användare" om kvaliteten på de säkerhetsråd som "experter" ger, och ett av mina mest lästa inlägg: "IT-säkerhet som gör skillnad, att hjälpa och inte stjälpa" som tar upp behovet av att prioritera åtgärder och anpassa sig efter målgruppen.

tisdag 12 mars 2013

DHS varnar för sårbarheter i HP LaserJet

Förra veckan gick HP ut med en säkerhetsbulletin kring ett gäng av sina skrivare. Nu fyller Department of Homeland Security's CERT på med mer information. Än en gång är det en pinsamt enkel sårbarhet.


HP har tidigare blivit stämda på grund av sin usla säkerhet. Jag vet inte vad som hänt med den rättegången, men det verkar inte ha fått HP att vakna till.

Kanske skulle DHS ta hjälp av FTC, som för ett par veckor sedan fällde HTC för att ha skeppat mobiltelefoner med pinsamt usel säkerhet.

onsdag 20 februari 2013

Apple malware vid vattenhålet

Sedan början av februari har det rullat upp några riktigt intressanta intrång.

  1. Twitter som "tappade" 250 000 konton
  2. Facebook, som hittade det innan någon skada inträffade
  3. Apple, som säger att de inte blev av med någon data
F-Secure har dragit några intressanta teorier och slutsatser kring det. Alla tre tycks ha fallit offer för en "watering hole" attack, som använde sig av en sårbarhet i Java och tycks ha riktat sig mot Mac OS X plattformen. Vilket var vattenhålet då? Jo, en mobilutvecklarsite för iPhone: iphonedevsdk.com. Klart man ska satsa på en Mac OS X payload för en sån sajt!

Det är åter ett exempel på att bara för att man kör Mac OS X så går man inte säker. Å andra sidan är det en fråga om risk, och risken tycks fortfarande generellt mycket lägre om man kör Mac OS X än om man kör Windows XP eller Windows 7. Särskilt om man inte är ett högprofil mål. 

Rätt snyggt att se hur Facebook upptäckte det. Genom DNS-uppslag. Bra säkerhet byggs alltid i flera lager där upptäckt och reaktion på upptäckt, inte bara förhindrande, är viktiga delar.  Uppenbarligen fungerade det väl för Facebook den här gången.

fredag 15 februari 2013

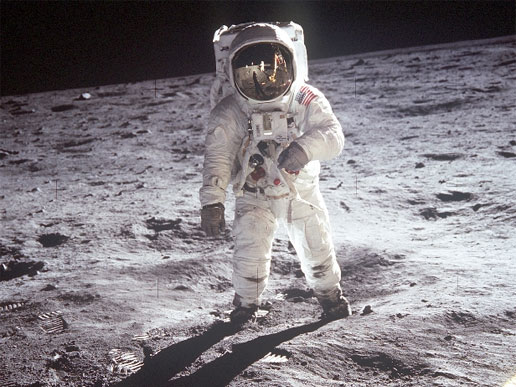
Porrfilter: Kan vi åka till månen, kan vi väl...

Islands inrikesminister har kommit med förslaget att förbjuda porr på Internet och även gå så långt som att filtrera bort det vid landsgränserna. Om det är möjligt? Hans rådgivare argumenterar för det med ett klassiskt argument:
– För närvarande tittar vi på de bästa tekniska lösningarna för att kunna åstadkomma detta. Men om vi kan skicka en man till månen, borde vi kunna tackla porr på internet också
.. och kvalificerar därmed in sig bland skaran politiker som efterfrågar sjabbig, ineffektiv säkerhet. Man kan säkert få ut en hygglig täckning från det, och ett skydd behöver inte täcka 100% för att vara värt att implementera  Men jag undrar över kostnaden och om det verkligen är värt det.


Hur som helst! Det är argumentationen som får mig att hoppa lite. Det här med att placera människor på månen är liksom inte jämförbart med den här situationen av åtminstone två anledningar som poppar upp för mig:

  1. Ny teknik kunde skapas lokalt. Man hade inget gammalt man behövde ta hänsyn till. Men Internet är redan en stoooooor apparat och kan inte byggas om hur som helst. Man måste anpassa sig till befintliga tekniska förutsättningar, så som SSL. Ett land som Kina som skiter i vilket kan ju gå in och dekryptera ALL trafik, eller förbjuda krypterad trafik som inte kan dekrypteras. Det har jag svårt att se att Island skulle göra.
  2. Motståndet. Det lär inte ha varit många som hade incitament och möjlighet att sabotera månfärden. Och alla som jobbade med det ville det skulle gå bra. När det kommer till filter har du däremot motståndare med incitament, de är många, och flera är förmodligen väldigt kunniga.
Sen ska man ju ta in i faktorn att det ju faktiskt är en LAG, så samtliga personer som man fångar i filtret är ju sådana som man då ska lagföra. Eller? Vad är egentligen meningen med att ha filtret där över huvud taget?