onsdag 28 september 2011

DHS: SCADA-säkerheten så dålig att vi inte längre kan larma om allt

Industriella kontrollsystem har så dålig säkerhet kring sig att amerikanska Department of Homeland Security (DHS) nu byter strategi hur de informerar om sårbarheterna. De anser att de inte längre kan skicka larm om den kategorin problem som är så osäkra och djupt invävda att tillverkaren inte snabbt kan åtgärda dem. Vilket enligt experter är upp emot 90% av problemen.


Jag stämmer in delvis i den siffran. Som jag skrev i måndags så är tillverkare av industrisystem ofta så brutalt okunniga att även enkla saker som autentisering är raketforskning för dem. Men jag tror också att på grund av att sårbarheterna är på en sådan simpel nivå, så kollar de flesta inte ens bortom dem.

Att en myndighet backar från att larma är ingen fara, givet att de fortsätter dokumentera och publicera sårbarheterna på andra sätt. De som har störst möjlighet att göra något åt det här träsket är nämligen just myndigheterna. Industrisystemens köpare har inte kunskapen för kravställning och även om de skulle hyra in kompetens för att prioritera säkerhet i den kravställningen är det inte säkert att det ens finns något system att köpa. Finns bara ett fåtal leverantörer och om alla de är lika usla hjälper det inte mycket att kravställa. Men kravställa ska man förstås ändå göra, för att skicka signaler och att möjliggöra konkurrensfördelar för dem som har bra koll på sin teknik.

Hela situationen påminner mig lite grann om Lyxfällan. När vissa personer konstaterar att de har det kämpigt med ekonomin ger de upp helt och skiter i att göra något alls åt situationen. Vilket naturligtvis bara förvärrar det hela ytterligare, och till slut så blir det FETKRASCH eller om man har tur så kommer Charlie och Mattias (eller vad de nya nu heter?) och hjälper till att ställa dem mot väggen, förklara läget för dem och sedan hjälper dem att ta tag i problemen.

Min fråga är då.. om inte myndigheterna är Charlie och Mattias, vem tar då den rollen?

måndag 26 september 2011

De mörkaste hörnen av knarkarkvarten: SCADA system online

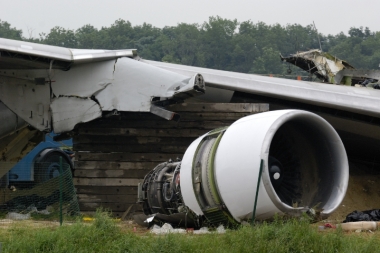
Kommer nästa terrorangrepp ske genom att någon telnettar in till motorn på en 747:a?

Det vet vi inte, men det ter sig troligare nu än för 10 år sedan. En debatt håller på att blossa upp om huruvida skyddet av SCADA-system verkligen förtjänar någon uppmärksamhet. Bakgrunden är återigen Stuxnet, och att Ralph Langner, en av de som ägnat mest tid åt att förstå Stuxnet, nu får mothugg när han säger att ingen lyssnat och att inga åtgärder har kommit. Tyvärr kommer mothugget i form av personangrepp, men i princip kan man säga att motpoängerna skulle vara:

  • Att människor inte pratar med Ralph om det betyder inte att ingen gör något (i.e. "Vi arbetar på det, men utan dig och i tystnad!")
  • SCADA system är ändå inte online
  • Det finns andra system online som därför behöver mer uppmärksamhet
  • Skulden till Stuxnet finns att skylla på säkerhetsforskare som alls har pratat om att SCADA-system är sårbara. (i.e. "Om alla bara hållit tyst så hade ingen märkt något och ingen tänkt på det, och då hade allt varit ok.")
Svaret på mothugget? Kommer från tredje part och riktar in sig främst på att SCADA system inte finns online. En bloggpost som grundar sig på personliga erfarenheter i Australien visar den verkligheten de flesta har svårt att föreställa sig. Jo, många system kopplas upp och risker ignoreras. Och ja, precis som så mycket annat försummas det sedan och blir en del av knarkarkvarten. Kan det vara värre? Ja, SCADA-systemens startpunkt är så mycket sämre eftersom kunskapsnivån hos tillverkarna är brutalt usel. Blogginlägget hintar om det; system som kör Windows 98 och nätverk som inte får ha några brandväggar för att tillverkarna är rädda och inte känner sig komfortabla med att deras prylar klarar av det. Ehh... wtf?

Mina egna erfarenheter är liknande. De diskussioner jag haft med tillverkare av industrisystem har visat på att de inte ens förstår sig på fundamentala tekniker som TCP/IP. När jag frågat om saker som autentisering och hur de hanterar användarnamn och lösenord tittar de flesta på mig som om jag vore från en annan planet. "Man trycker på knappen här så kopplar den upp". Någon har sträckt sig till att ha en PIN-kod på fyra siffror, utan brute-force skydd (yay?).

Hela poängen är dock det här: kunskapen hur vi kan säkra upp finns redan. Men efterfrågan finns inte. Det är därför knarkarkvarten ser ut som den gör. Och det är därför Ralph Langner upplever det som att ingen lyssnar. Skaran människor som är intresserade är mycket liten, och när marknaden bestämmer vad som ska prioriteras är säkerhet inte en av de sakerna.

Och så kan det väl få vara!? Ja, återigen så är det ok under de flesta omständigheter. Vi säkerhetsmänniskor tenderar att alltför ofta bli "poliser" och besserwissrar. Men det är varken vårt ansvar eller vår befogenhet att tvinga på omvärlden våra prioriteringar, även om vi tror oss ha rätt. Men när system som har livslängder på 20 år byggs som om det vore 1980 känns det helt enkelt inte bra. Vi vet att många oskyldiga kan drabbas, samtidigt som de som gagnats av att prioritera bort säkerhet kommer stå utan större konsekvenser. Moral hazard anyone?

Min åsikt? Vrid ekonomin rätt om det är privata aktörer som tar smällen när den kommer, eller lagstifta om det är samhället som behöver ta den smällen.

torsdag 1 september 2011

Incidenthantering the Right Way - Kernel.org utsatta för intrång

Serien med intrång mot olika open source projekt fortsätter. För ett par dagar sedan upptäcktes ett angrepp mot kernel.org, Linuxkärnans hemvist. Sannolikt är motivationen att placera in bakdörrar i koden, eftersom man genom det skulle nå miljontals installationer världen över.

Och återigen, till skillnad från kommersiella och statliga organisationer så är open source organisationerna väldigt öppna med vad de vet och vad de gör. Väldigt värdefullt för oss andra som då får information avseende intrångsmetod, fungerande metoder för att upptäcka intrång samt hur det intrången hanteras när det väl upptäckts. Verklighetsanknytningen är min främsta anledning till att "samla" på dessa incidenter.

Så vad kan vi lära oss den här gången? Man kan plocka lite av varje, här är några av mina punkter:

  1. Intrånget gick via en utvecklares personliga dator där inloggningsuppgifter stals. Angrepp behöver alltså inte ske direkt mot målsystemet, det kan gå via något annat system eller någon annan persons privata dator. Det här är i min erfarenhet något som många organisationer missar helt och hållet. Man satsar exempelvis på att en viss webapp ska vara säker, men missar att även miljön och all inloggning till appen behöver göras från minst lika säkra system.
  2. Intrånget upptäcktes på grund av en avvikande loggrad - en komponent som inte var installerade loggade plötsligt ett felmeddelande. Logganalys fungerar och upptäckta avvikelser skall undersökas av någon som är väl förtrogen med systemet.
  3. Att i smyg ändra på källkoden till Linux kärnan är ingen enkel grej. Säkerhetsarkitekturen kring kodens lagring och versionshanternig gör det väldigt lätt att upptäcka den typen av modifieringar. Det fungerar att tänka efter före och designa säkerhet i flera lager. Ibland måste man ta steget tillbaka och göra stora arkitekturella förändringar.
Kernel.org visar dessutom exemplarisk hantering på att städa upp. En inkräktare som en gång tagit sig in kan i regel hålla sig kvar även efter rensningsförsök såvida inte omfattande arbete görs. Sådant omfattande arbete görs nu av kernel.org - samtliga system tas ner, installeras om från grunden och samtliga användare behöver byta sina lösenord och ssh-nycklar.

Nice work, men oj vad nära angriparna var att komma undan oupptäckta :x

onsdag 31 augusti 2011

Huvudet i sanden? Hackad CA plockas bort från IE och FF

Ja, på tal om strutsreaktioner så har de senaste dagarna rullat upp en intressant story. Holländska CA:n DigiNotar har utnyttjats för att göra MITM-attacker i Iran. Ett wildcard-certifikat för *.google.com upptäcktes av en medborgare tack vare certifikatpinning, en feature som implementerades i Chrome för inte så länge sedan, som en reaktion på att flera CAs den senaste tiden uppvisat bristande säkerhet.


Certifikatet för *.google.com gavs ut den 10:e juli i år, men flera spår visar att DigiNotar har haft oupptäckta intrång av flera parter sedan åtminstone 2009. Reaktionerna från omvärlden har inte låtit vänta på sig; både Microsoft och Firefox har plockat bort DigiNotars rootcertifikat från sina webbläsare, vilket i praktiken gör att ingen kommer vilja köpa certifikat från dem längre eftersom webbläsaren ändå kommer ge varning. Att Google kommer göra detsamma med Chrome är väl knappast någon vild gissning. (UPDATE: Kanske, kanske inte. Enligt källkoden till Chrome så har Google nu invaliderat 247 certifikat från DigiNotar)

Så vad är DigiNotars ägares reaktion på det? Ja, för det första så tog det dem 1½ dag att över huvud taget kommentera från det att det blivit allmänt känt. De gjorde en utredning och drog tillbaka ett antal certifikat, men senare visade det sig att utredningen inte var komplett. De blev uppmärksammade på det av holländska GovCert, och upptäckte det alltså inte själva (intressant fakta: en majoritet av intrång som upptäcks rapporteras till offret av en tredje part, rätt så tänkvärt vad det betyder för andelen intrång som alls upptäcks...). Och responsen som kommer?
VASCO expects the impact of the breach of DigiNotar’s SSL and EVSSL business to be minimal
Verkligen? Ja, det beror förstås på vilket perspektiv man väljer. DigiNotar står inte för några stora inkomster i förhållande till VASCO i övrigt, vars största inkomst kommer från autentiseringsdosor för tvåfaktorsautentisering. Så jag håller nog med dem, och anser att VASCO hanterar det rätt ok. DigiNotar kanske försvinner, men VASCO kommer inte ta några större smällar. Men efter RSA-hacket så undrar nog många med mig om VASCO är så mycket pålitligare. Kan de mycket väl vara, men hela den här incidenten betraktar jag som "Strike 1".

måndag 22 augusti 2011

Sjukvårdsutrustning behöver ingen säkerhet

... det tycker åtminstone Medtronic, som kommenterar att deras insulinpump kan styras trådlöst till att ändra dosering samtidigt som den fortsätter rapportera normala värden.
"To our knowledge, there has never been a single reported incident outside of controlled laboratory experiments in more than 30 years of device telemetry use, which includes millions of devices worldwide,"


Strutsmentaliteten är påtaglig, och så brukar den faktiskt vara. Till och med då liv står på spel alltså. Jag har genom åren stött på åtskilliga diskussioner där tillverkaren går in i förnekelseläge. Några exempel på kommentarer:
  • "Det är inget som kravställts."
  • "Vi levererar bara det våra kunder efterfrågat."
  • "Vi har inte hört att det skulle vara några problem." (+1 exempel)
  • "Ingen kommer göra så."
  • "Det är bara ett felmeddelande, inte en säkerhetsbrist." (SQL Injection)
  • "Vår produkt är avsedd att köras bakom brandvägg."
Jag brukar bemöta dessa genom att prata om kundernas förväntningar, visa på att det visst händer saker(publika incidenter), och göra proof of concepts. Kan ta ett tag, men så småningom trillar poletten ner. Ofta sitter jag dessutom i positionen att jag har en irriterad kund som stöd, eftersom jag sällan rapporterar något privat eftersom risken är att förnekelsereaktionen åtföljs av en polisanmälan.

Och precis som i de fall jag varit inblandade i så visar sig omvärlden även i detta fall reagera på ett helt annat sätt än leverantören när de får höra hur verkligheten ser ut. Hur förbluffande det än må vara för en tillverkare av sjukvårdsutrustning, så får de nu från statligt håll höra att man faktiskt ser på det som mycket viktigt att livsviktig utrustning också är säker. *gasp* Who could have known!? Det har de ju aldrig framfört som något krav tidigare!

P.S. Det här är symptomatisk för all utrustning som numera kan kommunicera via IP. De har tidigare levt i en skyddad verkstad, gör det inte längre. Fungerar till en början, men allteftersom uppmärksamhet riktas mot de här enheterna så upptäcks att säkerheten är så usel att man tappar andan. Inga problem så länge det inte inträffar några incidenter? Problemet är att de här enheterna kan ha en livstid på upp till 20 år. Att det inte hänt något under de tre första åren är ett väldigt dåligt argument för de kommande 17. Hur gör man då med alla de tusentals enheter som redan är i drift när väl incidenter börjar inträffa? Säkerheten höjs inte på en dag.

fredag 19 augusti 2011

DHS fortsätter anlita amatörer

På tal om vad Bruce Schneier sagt i åratal... Kolla in det här för lite humor:


Department of Homeland Security (DHS) har precis släppt en ny informationskampanj som ska göra det amerikanska folket mer uppmärksamt. Till tonerna av dramatisk musik och med dramatiskt snabba vinklar och klipp ber man amerikaner rapportera in "misstänkta aktiviteter" till lokala myndigheter.

Oh boy! Gissa om de kommer få in samtal!

torsdag 18 augusti 2011

800 000 dollar för att de inte orkade byta lösenord

Jag är ju en stor fan av incidenter som görs publika eftersom de så tydligt kan visa på vad som gått fel och vilka konsekvenserna varit. Man kan lära sig något från det, och det är lätt att visa andra en koppling mellan sårbarhet X och konsekvens Y.

När nu ytterligare ett av så många fall inträffat där person A som känner till alla adminlösenorden blir sparkad, kopplar upp sig mot systemen en tid senare och förstör (raderar filer, konfigurerar om, etc..), så kan man ju fråga sig vad som egentligen finns att lära av det. Det är inte direkt raketforskning att förstå det scenariot i förväg.


Jo, det vi kan lära oss om det handlar om den lathet som finns i vår natur. Även om vi förstår att det innebär en risk, så GÖR vi ändå inte något åt det om vi upplever att det är jobbigt/svårt och samtidigt ser sannolikheten(inte risken!) som liten. Vilket långsiktigt faktiskt är fair enough, det är trots allt något människan har utvecklats till de senaste miljoner åren. Right?

Problemet är att människans riskmodell är utvecklad just under väldigt lång tid, under de förutsättningar som funnits under denna långa tid. När det kommer nya tekniska språng - och för den delen nya "snabba" förändringar som fenomenet storstäder - så hinner inte den biologiska utvecklingen med.

Bruce Schneier har de senaste åren snöat in rätt hårt i psykologin kring risk och beskriver det som att det finns tre olika domäner; känsla, modell, verklighet. Vi kan ha en känsla av att det är säkert, oavsett hur verkligheten ser ut. Och i vårt intellekt, vårt förnuft... så kan vi bygga upp en modell av hur saker fungerar. Medan verkligheten i sig kan vara fristående från både vår känslomässiga och intellektuella förståelse. Och det tar en del tid innan de börjar närma sig varandra.

Stories som denna är utmärkt exempel på hur de skiljer sig åt, och hur långt bort vi är från att de sammanfaller när det kommer till informationssäkerhet. Vi är helt enkelt omogna på området.

Å andra sidan så har vi också väldigt svårt att över huvud taget agera på sådant som är rent abstrakt för oss. Även på den fronten spelar incidenter en mycket viktig roll för oss att så vi verkligen förstår insatserna. Här är mitt blogginlägg från 2009 om vad som till slut fick mig att skruva upp brandvarnarna där hemma, som jag inte gjorde förrän då, trots att människan levt med eld sedan tidernas begynnelse...