onsdag 16 januari 2013

Oracles problembarn Java

Läste precis en intressant artikel om det senaste Java-debaklet. Några godbitar ur den:

  • Cirka 50% av exploitandet förra året var mot Java (enl. Kaspersky)
  • H D Moore säger att det identifierats så många brister i Java att det skulle ta Oracle 2 år att fixa bara de som är rapporterade.


För sex år sedan skrev jag mitt examensarbete om penetrationstester och utnämnde i det Oracle som kungen av defaultlösenord. De fick också en ordentlig släng av sleven när det kom till deras hantering av rapporterade säkerhetsbrister:
Det andra exemplet är Oracle, och hur de hanterar rapporterade säkerhetshål. Oracle har fått otroligt mycket kritik [125,126] för sitt illa skötta säkerhetsarbete, främst från dem som själva forskar i deras produkter och hittar en uppsjö med allvarliga säkerhetshot. [...]  För att sedan fortsätta så är tiden mellan rapporterad sårbarhet och en tillgänglig patch väldigt stor [128]. Patcharna som sedan kommer är illa skrivna och fixar inte alltid problemet [128]. [...]  Om så är fallet är det idag (2006-05-03) rimligt att anta att Oracle DBMS står med ett minimum på 400-500 ofixade men kända sårbarheter, utifrån siffror givna av bara två säkerhetsforskare på antalet öppna ofixade sårbarhetsfall de har liggande [130].
Sex år tycks väldigt lite ha hänt på Oracle. Nu är situationen liknande, men med Java istället för RDBMS. Den här gången kommer det dock med en helt annan teknisk träffyta och helt annan uppmärksamhet från media. Även mainstream media rapporterar nu om Java, och det kommer in ärenden till webbsiter som använder Java.

Får se om något tar skruv den här gången då...

söndag 13 januari 2013

Pixmania Phishing

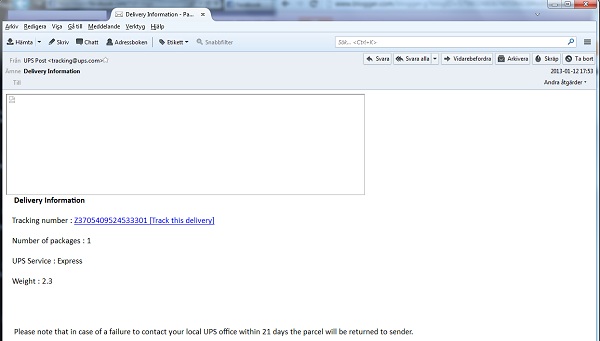
Mer kvalificerad phishing. Fick ett phishing mail till min unika pixmania-adress. Skall se ut som skickat från UPS med ett trackingnummer. Klart man är nyfiken på vad Pixmania skickar en, trots att jag inte beställt nåt!


Intressant timing tillsammans med 0-day sårbarheten i java.

P.S. Sidan man kommer till om man klickar på "Track this delivery" finns inte längre kvar, men länken pekade till http://juliettefotografie.nl/tracking.ups.com/

tisdag 20 november 2012

LinkedIn phishing

Nyss hemkommen från senaste OWASP Sweden kvällen. Kollar inkorgen. Massa mail. Bland annat ett mail från LinkedIn. Min vana trogen klickar jag inte på länken, utan går till LinkedIn och kollar. Ser där... att det INTE kommit något nytt meddelande eller någon ny invite.

För mailet jag fick var ett phishing mail, skickat till precis den adressen jag har registrerad hos LinkedIn. Ja, just det. LinkedIn hade ju intrång för ett tag sedan.

Now that is phishing as it should be! ;-) Precis med deras grafiska profil, till rätt låda. Lär bli en hög hitrate på den kampanjen.

onsdag 7 november 2012

Fyra buggar hos Coca-Cola, spela freestyle med SEC

Bloomberg har publicerat en lite längre artikel som tar avstamp i ett intrång hos Coca-Cola som skedde 2009. Tre dagar efter att inkräktarna hade laddat hem all information de kunde hitta om en pågående miljardaffär, sprack affären. Oj oj...

Kanske är sådant som amerikanska SEC avser skall rapporteras när de numera kräver att offentliga företag skall rapportera intrång? Det tyckte inte chefer på Coca-Cola, och inte på något annat företag heller, för enligt Bloomberg har INGET företag som lyder under SECs regelverk rapporterat intrång, trots att det handlar om miljardbelopp.

Och visst har de incitament för att inte tycka så. Det är ju ett misslyckande ifall de tappar miljardaffärer på grund av att de inte lyckats hålla informationen hemlig. Ett misslyckande som investerare (eller högre chefer) inte är så glada för. Så kan man komma undan med att inte säga något... kanske man inte säger något? SEC har ju dessutom aldrig delat ut några böter för den som inte följt det här, så vad skulle man egentligen riskera?

Finns gott om skäl att vara tyst om det, men hittills väldigt få skäl att basunera ut det till allmänheten, i synnerhet om chanserna att få fast din antagonist bedöms som mycket låg.


Artikeln tar dock upp ytterligare fall där intrång upptäckts men man har lagt locket på även inom företaget. Samma principer finns ju även där - det finns anledningar att hålla tyst om det. Men internt finns det också anledningar att prata om det. Jag är en stark anhängare till att lära sig av incidenter, och i fallet med att en incident har hänt på DITT företag är värdet så mycket högre.

Men... jag är ju insatt i just IT-säkerhetsfrågorna. Undrar just hur en investerare som sitter och rullar miljoner och miljarder tänker om det? Har de en susning om hur illa verkligheten ser ut? Att nästan vartenda företag är enkelt tillgängligt för den som är intresserad? Skulle det spela någon roll? Det är ju inte direkt att vi har något bra sätt att rapportera risk, och inte heller har vi något bra sätt att koppla ett intrång med 20 000 läckta dokument (eller källkod) till någon pengaklump.

Jag tror såna här frågor ÄR viktiga på hög nivå, men att man helt enkelt inte orkar sätta sig in i komplexitet. På högre nivå är informationssäkerhet bara en av många andra frågor, och ofta en lågprioriterad sådan. Som samhället har vi som säkerhetsfolk en rätt lång bit att gå. Vi måste bli mycket bättre på att kommunicera och sälja vad vi håller på med. Det skrev jag om även efter AppSec 2011, och touchade även ämnet då det uppdagades hur många känsliga videokonferenssystem som står trivialt åtkomliga på Internet.

Betydelsen av det blir bara större ju fler i det högre skiktet som nu får hårda smällar när konsekvenserna av ett undermåligt säkerhetsarbete börjar rulla in. Men det är en svår fråga, och vi lär få vänta många år till. Först när generationen som vuxit upp med hacking även tar över majoriteten av maktpositionerna tror jag på.

torsdag 30 augusti 2012

Är den sparkade insidern en sabotör?

Ännu ett fall där en sparkad insider "ger igen". Tidigare inlägg om sparkad insider här.

Vad som är slående är att de fall kring sparkade insiders som dyker upp i media alla har att göra med en sparkad insider som har saboterat något. Är det normen, att någon saboterar istället för att bara ta med sig alla dokument och all kod denne kommer över? Det är vad hjärnan kan få för sig när det enbart är sådant man läser om. Men, precis som i det tidigare inlägget så påminner jag återigen om att vi människor inte är så bra på att bedöma risk.

Överväg medierapportering utifrån det här sammanhanget: 92% av fallen i DBIR 2012 rapporterades till offret av extern part, samtidigt som endast 4% av fallen begåtts av insiders.  Endast 2% av fallen upptäcktes av en aktiv övervakning hos offret självt.

Hissnande hur fel medierapporteringen kan leda en...

måndag 20 augusti 2012

Dumheten myndigfierad

Idag har TT kablat ut en artikel om att Trafikverket nu rekommenderar folk att inte ha på sig hörlurar ute i trafiken. Många tidningar har tagit upp det, och jag hörde det även från radion på vägen till jobbet idag.

MY GOD!

Tror de verkligen folk är så urbota korkade att de inte förstår själva att det är farligt?

Påminner mig om två saker.
  1. Vissa aspekter av MSBs informationssäkerhetsarbete.
  2. Det gamla underbara citatet på bash.org om dumma amerikaner.
Nåja, med det sagt så kanske det inte handlar om vad folk vet och inte, utan vad folk gör och inte. Att Trafikverket går ut med rekommendationer gör inget i sig, men att media rapporterar om det gör stor skillnad. Det ändrar på vad folk uppmärksammar och hur det vägs in i besluten.

Olika "beslutsramar" kan ge ett starkt genomslag i något som annars är samma situation. För den som inte läst det kan den här artikeln vara något: Psycholog Of Fraud: Why Good People Do Bad Things.

tisdag 14 augusti 2012

Skräckexemplet Webgate

Sedan den 8:e augusti i år har någon börjat läcka data från ett intrång hos Webgate, det 10:e största israeliska datacentret med cirka 8500 kunder och 6000+ israeliska domäner. Läckan sker på en sida som öppnade den 1:a augusti och säger sig finnas för att just läcka data från israeliska siter och organisationer. Det ska ses i ljuset av att Israels vice utrikesminister tidigare i år uttalade sig väldigt taggigt om att sådana cyberangrepp ansågs vara terrorism och skulle vedergällas oavsett var i världen personen som låg bakom det befann sig.

Efter läckan den 8:e augusti gick tydligen Webgate ut och förminskade angreppen och sa att det inte alls var så farligt, att angriparna bara hade kommit åt vissa delar eller något liknande. Dumt gjort... jag kommer ihåg då ett annat företag gjorde samma sak för fem år sedan. MediaDefender gick ut och sade att de hade haft intrång, men att det inte aaalls var så farligt intrång. Något som då ledde till en ännu större läcka, inklusive inspelade telefonsamtal där MediaDefenders vd pratade med åklagare om att de hade rensat upp intrånget, att det var begränsat, läget under kontroll o.s.v..

Men trogna läsare till den här bloggen vet ju om att när en angripare väl kommit in är det i princip omöjligt att kasta ut angriparen utan att installera om rubbet. Intrång måste tas på allvar och hanteras korrekt.

För Webgate så kom motsvarande konsekvenser i att samtliga virtuella servrar och online backuper plockades bort, och filmerna på när det gjordes publicerades. *ouch*
Än en gång blir vi alltså påminda om vikten av att ha offline backuper. Vare sig det är en teknisk brist som i fallet TietoEnator, ett administrativt misstag, eller en angripare som gör det med flit, så finns det flera lägen där offline backup är absolut nödvändigt.

I det här fallet är säkerhet enkelt: chansa aldrig, ta alltid offline backup. Konsekvensen är alltför stor ifall något händer, så det är bara att ta omaket som offline backup innebär.