Som jag skrev för ungefär en månad sedan gör man klokt i att hålla tyst om man hittar en säkerhetsbrist. Nu har en Umeå-bo blivit polisanmäld för att han rapporterade en sårbarhet i busskortet för Länstrafiken i Västerbotten.
Tragiskt, men så är det. Samhället står som förlorare i slutändan, när system kommer fortsätta ha kända svagheter som "de goda" inte vågar rapportera och "de onda" utnyttjar.

Halkrisk: Säkerhet snubblande nära verkligheten
måndag 14 mars 2011


Chrome obesegrat för tredje året i rad
Pwn2Own är nu över, och trots Googles tillskott för ett pris på totalt 20 000 dollar och en laptop, var det ingen som övervann Chrome. Jag upprepar därför återigen att Chrome är det absolut bästa valet när det kommer till säkerhet i webbläsare.
 Intressant var dock också att IE8 blev exploitat med hjälp av totalt tre säkerhetsbrister för att bryta sig loss från alla säkerhetsmekanismer. Tre är ett stort antal som visar på det nu faktiskt är rätt så besvärligt att utnyttja sårbarheter i IE8, men också att det kanske inte är något enormt hinder att hitta de där tre sårbarheterna. Vinnaren (Stephen Fewer, känd från Metasploit) var inte ensam om att ha anmält sig för IE8, men råkade vara den som var först. Bland annat VUPEN, som vann Safari-tävlingen, hade också anmält sig till IE8.
Update 15/3: Sårbarheten som utnyttjades för att ta över BlackBerryn påverkade även andra webbläsare baserade på WebKit, däribland Chrome. Fundering: Hur kommer det sig att någon ger sig på BlackBerry istället för Chrome när även Chrome har sårbarheten? Kanske för att det var mycket lättare att komma någon vart med sårbarheten på BlackBerry än på Chrome?
 Intressant var dock också att IE8 blev exploitat med hjälp av totalt tre säkerhetsbrister för att bryta sig loss från alla säkerhetsmekanismer. Tre är ett stort antal som visar på det nu faktiskt är rätt så besvärligt att utnyttja sårbarheter i IE8, men också att det kanske inte är något enormt hinder att hitta de där tre sårbarheterna. Vinnaren (Stephen Fewer, känd från Metasploit) var inte ensam om att ha anmält sig för IE8, men råkade vara den som var först. Bland annat VUPEN, som vann Safari-tävlingen, hade också anmält sig till IE8.
Update 15/3: Sårbarheten som utnyttjades för att ta över BlackBerryn påverkade även andra webbläsare baserade på WebKit, däribland Chrome. Fundering: Hur kommer det sig att någon ger sig på BlackBerry istället för Chrome när även Chrome har sårbarheten? Kanske för att det var mycket lättare att komma någon vart med sårbarheten på BlackBerry än på Chrome?
torsdag 10 mars 2011
Säg NEJ till sjabbig, ineffektiv säkerhet!
Dåligt fungerande säkerhet kommer från såväl lokala allmäntyckare, säkerhetsproffs och politiker. Politikerna och tyckarna kan enklast beskyllas för att vara okunniga, ignoranta och korrupta, medan det för säkerhetsproffsens del oftast handlar om obalans, tunnelseende, frustration och ekonomisk vinning.
Oavsett hur beslutet kommit till är det din uppgift, när det kommer inom ditt ansvarsområde, att efterfråga mer information eller säga nej om det är något som är galet.
Sedan 9/11 har det gått inflation i idiotiska "säkerhetsåtgärder" och det ena förslaget övertrumfar det andra i galenskap. Som tur är för oss i Sverige har vi inte drabbats lika hårt som amerikanerna. Amerikanerna lägger ut ofattbara summor på ett säkerhetsmaskineri som är utom all kontroll och rimlighet. Ingen vet vad USA egentligen får för de biljoner som varje år läggs på "säkerhet". Washington Posts artikelserie "Top Secret America" är obligatorisk läsning på området. Serien handlar dock om - som namnet antyder - Top Secret klassat material, det vill säga att innehållet är sådant som sällan når allmänheten. Däremot konfronteras vi i allmänheten av de ökade antiterror-kontrollerna som utförs i flygsäkerhetens namn.
Långsamt börjar de förnuftiga krafterna verka för att återställa det vansinne som politikerna ställt till med. Inom EU är vätskeförbudet på väg att hävas. Privata intresseorganisationen EPIC går till domstol mot TSA's användade av "nakenskanners". Kongressen får höra att deras "Air marshals" blir arresterade oftare än de arresterar - och att deras kostnad utslaget per arrestering är förbluffande 200 miljoner dollar. (UPDATE 11/3: Skulle samma siffror gälla för svenska polisen skulle det generöst räknat innebära 20 arresteringar per år)

Men lyssna här på vad TSA säger i försvar för sina nakenskanners (saxat ur Wired):
Här är mitt förslag: Strunta blankt i hur många förbjudna föremål som hittats. Fokusera på huvuduppgiften: hur många terrorangrepp har förhindrats? Till vilken kostnad?
Ämnet är stort, komplext och svårt att ta till sig. Vad har det här för bäring på mig och mitt liv? Vad kan jag påverka när det sitter politiker och blir uppvaktade av diverse välbetalda, resursstarka lobbyister som kan köpa politikernas öron? Som vi märkt i Sverige är majoritet av politikerna stendöva för opinion. FRA-lagen drevs igenom trots att både svenska folket och samtliga remissinstanser var solklara med sitt NEJ.
Jo, även om vi har begränsade möjligheter att påverka, och begränsat ansvar, så händer det ändå ibland.
Oavsett hur beslutet kommit till är det din uppgift, när det kommer inom ditt ansvarsområde, att efterfråga mer information eller säga nej om det är något som är galet.
Sedan 9/11 har det gått inflation i idiotiska "säkerhetsåtgärder" och det ena förslaget övertrumfar det andra i galenskap. Som tur är för oss i Sverige har vi inte drabbats lika hårt som amerikanerna. Amerikanerna lägger ut ofattbara summor på ett säkerhetsmaskineri som är utom all kontroll och rimlighet. Ingen vet vad USA egentligen får för de biljoner som varje år läggs på "säkerhet". Washington Posts artikelserie "Top Secret America" är obligatorisk läsning på området. Serien handlar dock om - som namnet antyder - Top Secret klassat material, det vill säga att innehållet är sådant som sällan når allmänheten. Däremot konfronteras vi i allmänheten av de ökade antiterror-kontrollerna som utförs i flygsäkerhetens namn.
Långsamt börjar de förnuftiga krafterna verka för att återställa det vansinne som politikerna ställt till med. Inom EU är vätskeförbudet på väg att hävas. Privata intresseorganisationen EPIC går till domstol mot TSA's användade av "nakenskanners". Kongressen får höra att deras "Air marshals" blir arresterade oftare än de arresterar - och att deras kostnad utslaget per arrestering är förbluffande 200 miljoner dollar. (UPDATE 11/3: Skulle samma siffror gälla för svenska polisen skulle det generöst räknat innebära 20 arresteringar per år)
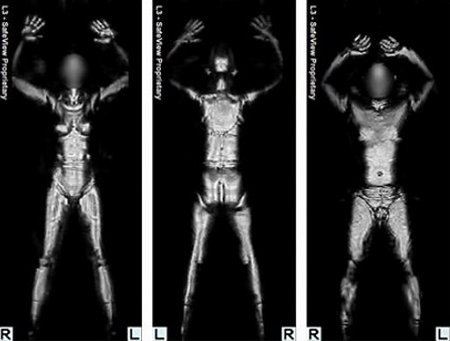
Men lyssna här på vad TSA säger i försvar för sina nakenskanners (saxat ur Wired):
“While there is no silver bullet technology, advanced imaging technology is a highly effective security tool which can detect both metallic and nonmetallic threats, including weapons and explosives,” Sarah Horowitz, a TSA spokeswoman, wrote in an e-mail. “Using this critical technology, TSA routinely detects artfully concealed metallic and nonmetallic prohibited items.”Alltså, de har på drygt ett år hittat 130 förbjudna föremål med hjälp av maskiner som kostat 45 miljoner dollar. Lägg till det arbetskostnad för att få totalsumman av att under ett år ha hittat 130 förbjudna föremål. Och tänk efter noga kring ordvalet här; "130 förbjudna, illegala eller farliga föremål". Det handlar inte om 130 stoppade incidenter, det handlar om 130 förbjudna föremål. Föremål som TSA själva har beslutat skall vara förbjudna? Är det TSAs uppgift, att slumpmässigt förbjuda föremål, leta efter dessa och sedan berättiga sin mångmiljard-budget genom att säga att de hittat förbjudna föremål?
Horowitz added that the machines detected more than “130 prohibited, illegal or dangerous items at checkpoints nationwide since January of last year.”
Här är mitt förslag: Strunta blankt i hur många förbjudna föremål som hittats. Fokusera på huvuduppgiften: hur många terrorangrepp har förhindrats? Till vilken kostnad?
Ämnet är stort, komplext och svårt att ta till sig. Vad har det här för bäring på mig och mitt liv? Vad kan jag påverka när det sitter politiker och blir uppvaktade av diverse välbetalda, resursstarka lobbyister som kan köpa politikernas öron? Som vi märkt i Sverige är majoritet av politikerna stendöva för opinion. FRA-lagen drevs igenom trots att både svenska folket och samtliga remissinstanser var solklara med sitt NEJ.
Jo, även om vi har begränsade möjligheter att påverka, och begränsat ansvar, så händer det ändå ibland.
- Någon kommer och vräker ur sig att säkerhet måste vara högsta prioritet, och därför måste man låta det ta trippla tiden och kostnaden mot vad som är "vanligt".
- En larmsäljare kommer hem till dig, säger att du inte kan sätta ett pris på din familjs säkerhet.
- En partikamrat säger till dig att x måste ha effektiva medel för spaning/brottsbekämpning.
måndag 7 mars 2011
Även Nordea har åkt på problem
Swedbank gick ner i fredags. Idag är det Nordeas tur. I skrivande stund ligger nätbanken nere, okänt varför.
Swedbank kom aldrig med någon förklaring till fredagens nertid. Rykten förekom att Anonymous på något vis var inblandade. När nu Nordea går ner bara ett par dagar senare kan jag därför inte annat än undra om även Nordea har drabbats av ett allvarligt "anonymt" intrång.
Vi får väl se om det kommer någon officiell förklaring..
Swedbank kom aldrig med någon förklaring till fredagens nertid. Rykten förekom att Anonymous på något vis var inblandade. När nu Nordea går ner bara ett par dagar senare kan jag därför inte annat än undra om även Nordea har drabbats av ett allvarligt "anonymt" intrång.
Vi får väl se om det kommer någon officiell förklaring..
torsdag 3 mars 2011
Swedbank nere igen, och igen...
Swedbank ligger återigen nere. Ingen information har hittills synts till om varför.
Förra veckan rapporterades det om att Swedbank troddes vara försökskaniner för "superhackare". Jag dissade då framförallt rapporteringen av det, som vilade tungt på DDoS-vinkeln, samtidigt som den verkliga storyn missades.
Den här gången så har inget rapporterats än, men i vissa kretsar förekommer spekulationer om att Anonymous är inblandade. Skulle så visa sig vara fallet kan det vara intressant att komma ihåg vilka motiv Anonymous tidigare haft. Nämligen rent politiska motiv. Media har på senare tid rapporterat mycket om bankernas stora vinster, höjda räntegap och höjda löner för vd - samtidigt som bankerna hamnat i konflikt med fackförbundet för att de "lägre" anställda inte får en garanterad lönehöjning.
Låter verkligen som en grogrund för ett politiskt motiverat "hack". Undrar hur många företag som över huvud taget tänker på att de kan bli utsatta för intrång på grund av att deras beteende ter sig svinaktigt? De ekonomiska skadorna av ett intrång kan bli mycket stora, speciellt om intrånget kommer från någon som vet vad de håller på med.
Förra veckan rapporterades det om att Swedbank troddes vara försökskaniner för "superhackare". Jag dissade då framförallt rapporteringen av det, som vilade tungt på DDoS-vinkeln, samtidigt som den verkliga storyn missades.
Den här gången så har inget rapporterats än, men i vissa kretsar förekommer spekulationer om att Anonymous är inblandade. Skulle så visa sig vara fallet kan det vara intressant att komma ihåg vilka motiv Anonymous tidigare haft. Nämligen rent politiska motiv. Media har på senare tid rapporterat mycket om bankernas stora vinster, höjda räntegap och höjda löner för vd - samtidigt som bankerna hamnat i konflikt med fackförbundet för att de "lägre" anställda inte får en garanterad lönehöjning.
Låter verkligen som en grogrund för ett politiskt motiverat "hack". Undrar hur många företag som över huvud taget tänker på att de kan bli utsatta för intrång på grund av att deras beteende ter sig svinaktigt? De ekonomiska skadorna av ett intrång kan bli mycket stora, speciellt om intrånget kommer från någon som vet vad de håller på med.
Bankomatvinsten: Äntligen får jag pengar i överflöd
... ja, eller så inte. Men man kan ju undra hur en del tänker, eller inte tänker. DN rapporterar idag om hur bankomater i Australien slutade kontrollera saldot och istället godkände samtliga uttag. Att bankomaterna öppnar sig på det sättet är designat för att stora fel inte ska drabba kunderna.
Jag vill då dra mig till minnes flera svenska incidenter där liknande skett:
Jag säger som Prot i filmen K-PAX: "Every being in the universe knows right from wrong".
Men kanske är det så att framförallt män i åldern 40-60 år får frispel när de ser en stor summa pengar precis framför näsan på dem.

Jag vill då dra mig till minnes flera svenska incidenter där liknande skett:
- 2006 - En 49-årig man från Ystad döms för olovligt förfogande till 11 000 kronor i böter efter att ha tagit hand om de 400kr som bankomatens föregående kund glömt i uttaget.
- 2009 - En 55-årig man från Skellefteå döms för grovt bedrägeri efter att ha plockat ut totalt 290 900 kronor. Försvarets förklaring: "Han trodde bankomaten var snäll mot honom.
- 2010 - En 55-årig man från Landskrona döms för grovt bedrägeri till ett och halvt års fängelse efter att ha plockat ut totalt 2,8 miljoner kronor från fem bankomater (376 uttag!) och sedan ha flytt landet. Efter ett tag kom han tillbaka och dök upp hos polisen, men efter domen har han återigen flytt landet.
- 2010 - En 41-åring man i Skellefteå är polisanmäld för att ha tagit hand om 900kr som bankomatens föregående kund inte fick med sig. Även här är rubriceringen olovligt förfogande.
- 2010 - Anmälan från en person i Tierp som tagit ut 3 000kr men glömt pengarna i bankomaten. Pengarna borta när han kom tillbaka.
Jag säger som Prot i filmen K-PAX: "Every being in the universe knows right from wrong".
Men kanske är det så att framförallt män i åldern 40-60 år får frispel när de ser en stor summa pengar precis framför näsan på dem.
onsdag 2 mars 2011
Ipad - Stabil som fan
Den amerikanska luftfartsmyndigheten FAA har nu godkänt att flygbolag ersätter 10kg papperskartor med en Ipad + kartapp. Tillverkaren av appen säger:
Undrar om det verkligen är vettigt att ta ordet från den som har kommersiella intressen i det. FAA:s egna undersökningar tycks sträcka sig till 250 flygningar utan problem. Så då måste det väl vara ok att köra med Ipad och den utvalda appen för all framtid, right?
Jag säger inte att det är fel, och jag vet inte hur kritiskt det är med kartor... men är det här allt som beslutet grundar sig på? Då tycker jag snarare frågan skall vara "vad var det som tog sån tid?"
Nu har jag inte detaljerna, kanske finns det mer till det. Men 250 flygningar visar väldigt lite. Skall det vara godkänt för exakt de versionerna? För vilka inställningar? Får den ha WLAN/3g påslaget? Får den ha fler appar installerade? Och kommer det komma några nya hot med det?
Vid första anblick ser det ut som ett klassiskt exempel på när en tidigare fysisk företeelse går över till sin digitala motsvarighet utan att ta hänsyn till de förändringar som kommer med det. Resultatet blir sällan "stabilt som fan", utan mycket oftare "sårbart som fan".
Exempel (självupplevt):

En fyrsiffrig PIN-kod är en svag autentisering till att börja med, där ett fåtal kombinationer står för en majoritet av de koder som verkligen används. Men det kan vara tillräckligt när fysisk närvaro krävs och målet inte är så attraktivt. Kommer du till den digitala världen är det aldrig tillräckligt.
Enkla, basala misstag som blivit standard när fysiska världen blir digital. Tro inte heller att det är bättre bara för att övergången sker på ett område där säkerheten är prioriterat. Exempelvis inom lås- och larmbranschen finns det gott om förbluffande korkade lösningar. Som kund är det viktigt att bibehålla sitt kritiska tänkande och vid behov kravställa.
Apples operativsystem iOS och appen visade sig vara extremt stabila. Och även om det är osannolikt att en systemkrasch inträffar så tar en omstart bara omkring fem sekunder
Undrar om det verkligen är vettigt att ta ordet från den som har kommersiella intressen i det. FAA:s egna undersökningar tycks sträcka sig till 250 flygningar utan problem. Så då måste det väl vara ok att köra med Ipad och den utvalda appen för all framtid, right?
Jag säger inte att det är fel, och jag vet inte hur kritiskt det är med kartor... men är det här allt som beslutet grundar sig på? Då tycker jag snarare frågan skall vara "vad var det som tog sån tid?"
Nu har jag inte detaljerna, kanske finns det mer till det. Men 250 flygningar visar väldigt lite. Skall det vara godkänt för exakt de versionerna? För vilka inställningar? Får den ha WLAN/3g påslaget? Får den ha fler appar installerade? Och kommer det komma några nya hot med det?
Vid första anblick ser det ut som ett klassiskt exempel på när en tidigare fysisk företeelse går över till sin digitala motsvarighet utan att ta hänsyn till de förändringar som kommer med det. Resultatet blir sällan "stabilt som fan", utan mycket oftare "sårbart som fan".
Exempel (självupplevt):
En fyrsiffrig PIN-kod skyddar en fastighets driftundercentral. Olika koder ger dessutom olika behörigheter. Centralen går bara att nå genom att fysiskt befinna sig på plats och där knappa in siffrorna. Centralen omvandlas till att kunna kommunicera över IP, och ges ett webbgränssnitt. Tillverkaren marknadsför centralen som säker och framhåller fördelarna med att centralen går att nå via Internet. Fortfarande skyddas den av en fyrsiffrig PIN-kod. Inga brute-force skydd finns implementerade.
En fyrsiffrig PIN-kod är en svag autentisering till att börja med, där ett fåtal kombinationer står för en majoritet av de koder som verkligen används. Men det kan vara tillräckligt när fysisk närvaro krävs och målet inte är så attraktivt. Kommer du till den digitala världen är det aldrig tillräckligt.
Enkla, basala misstag som blivit standard när fysiska världen blir digital. Tro inte heller att det är bättre bara för att övergången sker på ett område där säkerheten är prioriterat. Exempelvis inom lås- och larmbranschen finns det gott om förbluffande korkade lösningar. Som kund är det viktigt att bibehålla sitt kritiska tänkande och vid behov kravställa.
Prenumerera på:
Inlägg (Atom)