torsdag 20 oktober 2011

IT-säkerhet som gör skillnad, att hjälpa och inte stjälpa

När man arbetar på den defensiva sidan av säkerhet upptäcker man att det inte bara är sårbarheterna som räknas. Faktum är att sårbarheterna spelar en ganska liten roll, så länge sannolikheten att de utnyttjas är låg och konsekvenserna också är små, behöver vi helt enkelt inte bry oss. Vad man behöver tänka på handlar alltså om risk, som ska balanseras mot verksamhetsnytta och kostnad att åtgärda risken.

Som säkerhetsgranskare kan risktänket vara lätt att glömma bort. Med en stark detaljorientering ser man sårbarheterna och vad det skulle kunna leda till om bara någon som var i samma position som man själv skulle vilja göra något. Det är ett önskvärt synsätt för att hitta sårbarheter - och utan det har risksynen inte något vettigt att fatta beslut på - men när det sedan ska komma något som verkligen har påverkan gör man gott i att omedelbart gå över till risksynen.

För att illustrera vad jag menar tänker jag använda mig av myndigheten för samhällsskydd och beredskap (MSB) och deras vägledning för smarta telefoner och surfplattor. Det är i skrivande stund ett dokument de önskar synpunkter på, så ha lite kul, läs igenom, och om du håller med om vad jag skriver härnäst: låt MSB få höra samma sak från dig!

Att jag väljer det dokumentet är inte ur det blå. För lite mindre än ett år sedan kom nämligen ENISA ut med en rapport om top 10 risker för smartphones. ENISA hade bedömt risken för olika sårbarheter, och då också tagit hänsyn till att risken är olika stor beroende på vilken angripare du kan tänkas ha. HMMM! Låter rätt förnuftigt skulle jag säga. Må hända kan det ha kommit med inspiration från OWASP Top 10 2010 som mycket tydligt visar att det handlar om en topp 10 lista för störst risk, inte värst konsekvens.

MSB har däremot kört in på ett helt annat spår. Deras vägledning blandar högt och lågt och det är minst sagt oklart vilken målgrupp de riktar sig till.

Här är några av de rekommendationer som ges för användarna av privata enheter anslutna till företagsnätet:
  • Lösenordskydda enheterna så att de är låsta när skärmsläckaren är aktiv.
    Använd starka lösenord.
  • Undvik att använda telefonen för att surfa på osäkra Internetsidor.
Här blandas verkligen högt och lågt. Det självklara som vem som helst förstår, blandas med att användaren ska kunna avgöra om en sida är "osäker". Say what? Hur ska Bert 37 år kunna avgöra om en sida är osäker? Jag är inte ens övertygad om att lösenordet behöver vara "starkt", så länge det inte är uppenbart är det OK i min bok. För vem skyddar man sig mot och i vilka scenarion? Vidare till nästa exempel...
  • Stäng av de tjänster du inte behöver för stunden, t.ex. WLAN, Bluetooth, GPS, Datatrafik etc. Detta minskar telefonen och surfplattas exponering och sparar dessutom batteri.
Återigen, vem riktar man sig till och har man över huvud taget funderat över risken? Visst, stänga av funktioner minskar angreppsytan, men hur många angrepp per år händer på det här sättet i HELA VÄRLDEN?? Är det verkligen värt att be om uppmärksamhet för så små risker när det finns gapande hål på annat håll? För ett litet, litet antal personer är det här rådet förmodligen värt något, men för en förkrossande majoritet av MSB:s målgrupp är det bara obskyrt. Vidare till nästa exempel...
  • Installera inga applikationer (appar) som det inte finns något behov av.
    Stäm av med IT-avdelningen vilka applikationer som är godkända att
    använda. Ladda endast ned applikationer från kända och välrenommerade
    bibliotek. Undvik reklamfinansierade applikationer och var medveten om
    vilken information applikationer kräver tillgång till.
Slösa IT-avdelningens resurser på att gå igenom vilka appar som är ok för någon användare att ha installerat på sin privata telefon? Tror inte MSB har stämt av detta med NÅGON IT-avdelning, inte ens deras egna.
  • Koppla inte upp enheten mot okända oskyddade trådlösa nätverk.
Mitt förslag: Koppla bara upp enheten mot kända trådlösa nätverk som har WPA2-skydd.


... och så vidare. Enligt min mening har MSB helt missat målet. Säkerhetsråd skall finnas till för att hjälpa människor göra säkra och förnuftiga beslut. Har man dyra, krångliga åtgärder så kommer de med rätta avvisa det med minskat förtroende för källan som konsekvens. Min rekommendation till MSB är att ta ett steg bakåt, ta några djupa andetag och fundera igenom vilka realiserbara råd som ska ges till vem och varför. Ett dåligt dokument gör mer skada än vad saknaden av ett dokument gör. Ett par hjälpsamma frågor som ett dokument skall kunna svara på:
  • Vilka 5 risker bör bemötas först?
  • Var finns brytpunkten där åtgärderna börjar bli "dyra" i förhållande till deras riskreducering?
  • Vad baserar sig sannolikhetsbedömningen på? Finns det verkliga siffror? Är det uppskattningar? Är det kopplat till svenskt territorium?
  • Vad baserar sig konsekvensbedömningen på? Uppskattat worst-case scenario? Verkliga angrepp? Vad som är enkelt att automatisera och profitera på?
Ser mycket gärna att dessa frågor även besvaras för det andra dokumentet MSB nu har ute som de önskar synpunkter på, vägledning för USB minnen. Det finns ett stort behov av vägledning på dessa områden, så jag hoppas att MSB kan göra något bra för det.

måndag 17 oktober 2011

DHS: Anonymous intresserar sig för industrikontrollsystemen

Den löst sammansatta gruppen "Anonymous", som tidigare tagit på sig ansvaret för en mängd IT-angrepp, har nu börjat intressera sig för industrikontrollsystem. Det säger en bulletin från ICS-CERT, en del av DHS (Department of Homeland Security, USA).


Mina tidigare inlägg har poängterat just vad den här bulletinen nu aktualiserar (men inte nämner ett ord om): hotbilden kan snabbt förändra sig, och vad gör man då? Sådana här system köps med ett tidsperspektiv på kanske 20-30 år, det finns inte på kartan att byta ut dem och de kan hantera processer som är av yttersta betydelse för dess ägare - något man mycket ogärna pillar på alltså.

Just system som inte byts ut eller uppdateras så lätt behöver göras säkra från början. Är det en privat aktör som köper in osäkra system så är det upp till var och en. För samhällskritiska system bör det dock finnas regler. Myndigheten för samhällsskydd och beredskap(MSB) är den solklara mottagaren för en sådan uppgift, men MSB har tidigare bara visat oförståelse för att det inte går att höja säkerheten på en dag.

Med det sagt så anser jag ändå att det är MSB som bör ta på sig uppgiften, och implicit har de redan fått den. För stunden kanske MSB prioriterar sina resurser annorlunda, och i mina ögon så är det inte så konstigt. MSB ligger helt enkelt efter på flera frågor, och prioriteringen måste vara att släcka bränderna först, planera för brandskydd senare. Mer resurser behöver till, men man ska naturligtvis vara försiktigt med att ge mer resurser om man anser att de resurser som redan ges inte resulterat i mycket valuta för pengarna. Hade varit intressant att höra hur diskussionerna går i de där kretsarna...

måndag 10 oktober 2011

Drönarna har fått virus - Incidenthantering the Wrong Way

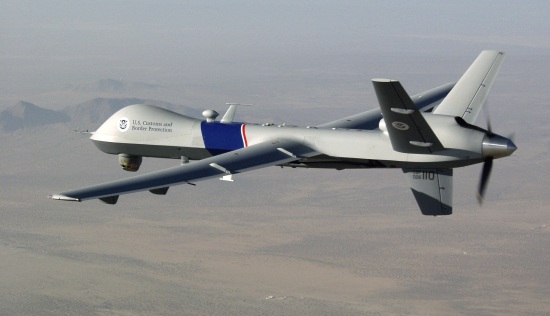
USA har på senare tid använt sig allt flitigare av drönarflyg för att spana och angripa specifika mål. Dessa fjärrstyrs från bland annat ett litet ställe i Nevada. Fjärrstyrningen tycks ske bland annat med hjälp av VNC, och av allt att döma så kör systemen Microsoft Windows.


Obekräftade uppgifter hävdar nu att drönarna har hamnat i strid med ett virus, som DoD inte är riktigt säkra på varken var det kommer ifrån eller vad det gör. Och av rapporterna att döma inte heller hur det sprids. Faktum är att rapporteringen som kommit hittills gör att de framstår som amatörer i sin hantering av situationen. Eller vad sägs om följande "godbitar":
“We keep wiping it off, and it keeps coming back,” says a source familiar with the network infection, one of three that told Danger Room about the virus. “We think it’s benign. But we just don’t know.”

...

At first, they followed removal instructions posted on the website of the Kaspersky security firm. “But the virus kept coming back,” a source familiar with the infection says. Eventually, the technicians had to use a software tool called BCWipe to completely erase the GCS’ internal hard drives. “That meant rebuilding them from scratch” — a time-consuming effort.

Jag har tidigare skrivit om hur otroligt svårt det är att kasta ut malware, och framhållit de som rensar ordentligt som föredömen. Vad som verkar ske kring den här incidenten är att massor med saker som görs fel, inklusive informationsläckan som visar allt kaos. Att man har en period av osäkerhet då man inte vet hur viruset beter sig är normalt, men den perioden skall vara kort och hållas intern. Att man sedan plötsligt börjar rensa diskarna utan att ha kommit fram till VARFÖR viruset kommer tillbaka gång på gång är ... ineffektivt. Vad väntar de sig kommer hända när de ansluter den färskinstallerade datorn på nytt?

Jag tror att det inte är riktigt så illa som media framställer det. Jag tror de har något bättre koll än vad som kommit fram. Men det skapar knappast förtroende när debatten rasar vild om hur de här drönarna används - att de sedan inte är säkra nog och att incidenter hanteras på sättet det gör... inte så lyckat.

En twist på det är att det finns indikationer på att det här spridit sig genom informationsdelning mellan olika nätverk. Well, vad som mer hände i helgen var att president Obama har beordrat en ny organisation för att hantera "responsible sharing and safeguarding of classified information". Inga lätta frågor det inte...

måndag 3 oktober 2011

iPad och smartphones för militära tillämpningar

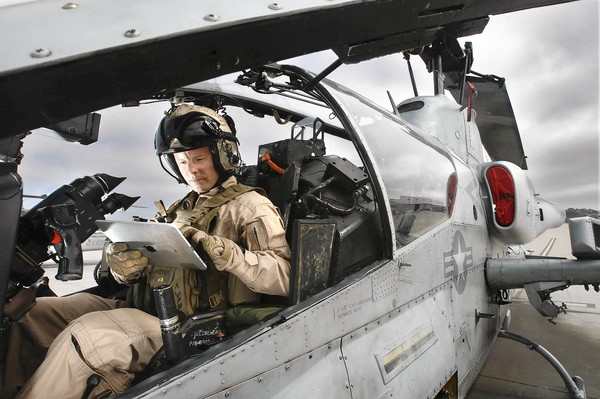
iPad blev tidigare i år godkänd av amerikanska luftfartsmyndigheten för att ersätta kartor i flygplan. Något som även har hänt inom amerikanska militären visar det sig. En helikopterpilot berättar i en artikel om hur han började använda sin personliga iPad för att plocka fram kartor, och tiden för att hitta målet minskade från 3 minuter till 30 sekunder. Det är en signifikant tidsperiod när liv står på spel.


Som säkerhetsmänniskor är det viktigt att vi har en konstruktiv, hjälpande dialog snarare än den klassiska hindrande synen. Ja, det kommer med risker men det kommer också med vinster. Just att kunna få fram kartor snabbt i stridens hetta lär vara värt risken alla gånger - ens om fienden ser var du tar fram är skadan liten. Bruce Schneier skrev om det här för ett par år sedan när det var rubriker om att videoströmmarna från obemannade övervakningsplan sändes ut i klartext.

Men om risken är värd att ta beror förstås också på användningen. Ifall samma appar skulle användas i planeringssyften kan det läcka information som ger betydlig allvarligare konsekvenser. För att inte nämna risken för avlyssning! Och för att vara tydlig: säkerhet säljer inte många iPad och lär därför inte vara någon prioritering hos Apple. Så det är inte undra på att det finns oro bland militärens strateger:
There are concerns among military strategists about passing military secrets on a device that can easily be hacked.
Exempelvis skulle jag tänka mig för både en, två och tre gånger innan jag rekommenderade att någon sån här lösning kör på en iPad (eller smartphone):
"Imagine that you're dropped in an unknown location on a moonless night," McCarthy said. "You open this app, and through its GPS coordinates it shows you where you are. It shows you where your adjacent units are."
Men behoven finns onekligen där, och innovation skall man naturligtvis uppmuntra och ta till vara på. Som säkerhetsrådgivare är uppdraget att göra idéerna möjliga, på ett säkert sätt.

onsdag 28 september 2011

DHS: SCADA-säkerheten så dålig att vi inte längre kan larma om allt

Industriella kontrollsystem har så dålig säkerhet kring sig att amerikanska Department of Homeland Security (DHS) nu byter strategi hur de informerar om sårbarheterna. De anser att de inte längre kan skicka larm om den kategorin problem som är så osäkra och djupt invävda att tillverkaren inte snabbt kan åtgärda dem. Vilket enligt experter är upp emot 90% av problemen.


Jag stämmer in delvis i den siffran. Som jag skrev i måndags så är tillverkare av industrisystem ofta så brutalt okunniga att även enkla saker som autentisering är raketforskning för dem. Men jag tror också att på grund av att sårbarheterna är på en sådan simpel nivå, så kollar de flesta inte ens bortom dem.

Att en myndighet backar från att larma är ingen fara, givet att de fortsätter dokumentera och publicera sårbarheterna på andra sätt. De som har störst möjlighet att göra något åt det här träsket är nämligen just myndigheterna. Industrisystemens köpare har inte kunskapen för kravställning och även om de skulle hyra in kompetens för att prioritera säkerhet i den kravställningen är det inte säkert att det ens finns något system att köpa. Finns bara ett fåtal leverantörer och om alla de är lika usla hjälper det inte mycket att kravställa. Men kravställa ska man förstås ändå göra, för att skicka signaler och att möjliggöra konkurrensfördelar för dem som har bra koll på sin teknik.

Hela situationen påminner mig lite grann om Lyxfällan. När vissa personer konstaterar att de har det kämpigt med ekonomin ger de upp helt och skiter i att göra något alls åt situationen. Vilket naturligtvis bara förvärrar det hela ytterligare, och till slut så blir det FETKRASCH eller om man har tur så kommer Charlie och Mattias (eller vad de nya nu heter?) och hjälper till att ställa dem mot väggen, förklara läget för dem och sedan hjälper dem att ta tag i problemen.

Min fråga är då.. om inte myndigheterna är Charlie och Mattias, vem tar då den rollen?

måndag 26 september 2011

De mörkaste hörnen av knarkarkvarten: SCADA system online

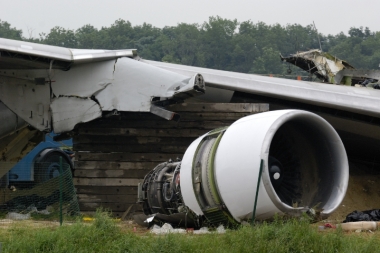
Kommer nästa terrorangrepp ske genom att någon telnettar in till motorn på en 747:a?

Det vet vi inte, men det ter sig troligare nu än för 10 år sedan. En debatt håller på att blossa upp om huruvida skyddet av SCADA-system verkligen förtjänar någon uppmärksamhet. Bakgrunden är återigen Stuxnet, och att Ralph Langner, en av de som ägnat mest tid åt att förstå Stuxnet, nu får mothugg när han säger att ingen lyssnat och att inga åtgärder har kommit. Tyvärr kommer mothugget i form av personangrepp, men i princip kan man säga att motpoängerna skulle vara:

  • Att människor inte pratar med Ralph om det betyder inte att ingen gör något (i.e. "Vi arbetar på det, men utan dig och i tystnad!")
  • SCADA system är ändå inte online
  • Det finns andra system online som därför behöver mer uppmärksamhet
  • Skulden till Stuxnet finns att skylla på säkerhetsforskare som alls har pratat om att SCADA-system är sårbara. (i.e. "Om alla bara hållit tyst så hade ingen märkt något och ingen tänkt på det, och då hade allt varit ok.")
Svaret på mothugget? Kommer från tredje part och riktar in sig främst på att SCADA system inte finns online. En bloggpost som grundar sig på personliga erfarenheter i Australien visar den verkligheten de flesta har svårt att föreställa sig. Jo, många system kopplas upp och risker ignoreras. Och ja, precis som så mycket annat försummas det sedan och blir en del av knarkarkvarten. Kan det vara värre? Ja, SCADA-systemens startpunkt är så mycket sämre eftersom kunskapsnivån hos tillverkarna är brutalt usel. Blogginlägget hintar om det; system som kör Windows 98 och nätverk som inte får ha några brandväggar för att tillverkarna är rädda och inte känner sig komfortabla med att deras prylar klarar av det. Ehh... wtf?

Mina egna erfarenheter är liknande. De diskussioner jag haft med tillverkare av industrisystem har visat på att de inte ens förstår sig på fundamentala tekniker som TCP/IP. När jag frågat om saker som autentisering och hur de hanterar användarnamn och lösenord tittar de flesta på mig som om jag vore från en annan planet. "Man trycker på knappen här så kopplar den upp". Någon har sträckt sig till att ha en PIN-kod på fyra siffror, utan brute-force skydd (yay?).

Hela poängen är dock det här: kunskapen hur vi kan säkra upp finns redan. Men efterfrågan finns inte. Det är därför knarkarkvarten ser ut som den gör. Och det är därför Ralph Langner upplever det som att ingen lyssnar. Skaran människor som är intresserade är mycket liten, och när marknaden bestämmer vad som ska prioriteras är säkerhet inte en av de sakerna.

Och så kan det väl få vara!? Ja, återigen så är det ok under de flesta omständigheter. Vi säkerhetsmänniskor tenderar att alltför ofta bli "poliser" och besserwissrar. Men det är varken vårt ansvar eller vår befogenhet att tvinga på omvärlden våra prioriteringar, även om vi tror oss ha rätt. Men när system som har livslängder på 20 år byggs som om det vore 1980 känns det helt enkelt inte bra. Vi vet att många oskyldiga kan drabbas, samtidigt som de som gagnats av att prioritera bort säkerhet kommer stå utan större konsekvenser. Moral hazard anyone?

Min åsikt? Vrid ekonomin rätt om det är privata aktörer som tar smällen när den kommer, eller lagstifta om det är samhället som behöver ta den smällen.

torsdag 1 september 2011

Incidenthantering the Right Way - Kernel.org utsatta för intrång

Serien med intrång mot olika open source projekt fortsätter. För ett par dagar sedan upptäcktes ett angrepp mot kernel.org, Linuxkärnans hemvist. Sannolikt är motivationen att placera in bakdörrar i koden, eftersom man genom det skulle nå miljontals installationer världen över.

Och återigen, till skillnad från kommersiella och statliga organisationer så är open source organisationerna väldigt öppna med vad de vet och vad de gör. Väldigt värdefullt för oss andra som då får information avseende intrångsmetod, fungerande metoder för att upptäcka intrång samt hur det intrången hanteras när det väl upptäckts. Verklighetsanknytningen är min främsta anledning till att "samla" på dessa incidenter.

Så vad kan vi lära oss den här gången? Man kan plocka lite av varje, här är några av mina punkter:

  1. Intrånget gick via en utvecklares personliga dator där inloggningsuppgifter stals. Angrepp behöver alltså inte ske direkt mot målsystemet, det kan gå via något annat system eller någon annan persons privata dator. Det här är i min erfarenhet något som många organisationer missar helt och hållet. Man satsar exempelvis på att en viss webapp ska vara säker, men missar att även miljön och all inloggning till appen behöver göras från minst lika säkra system.
  2. Intrånget upptäcktes på grund av en avvikande loggrad - en komponent som inte var installerade loggade plötsligt ett felmeddelande. Logganalys fungerar och upptäckta avvikelser skall undersökas av någon som är väl förtrogen med systemet.
  3. Att i smyg ändra på källkoden till Linux kärnan är ingen enkel grej. Säkerhetsarkitekturen kring kodens lagring och versionshanternig gör det väldigt lätt att upptäcka den typen av modifieringar. Det fungerar att tänka efter före och designa säkerhet i flera lager. Ibland måste man ta steget tillbaka och göra stora arkitekturella förändringar.
Kernel.org visar dessutom exemplarisk hantering på att städa upp. En inkräktare som en gång tagit sig in kan i regel hålla sig kvar även efter rensningsförsök såvida inte omfattande arbete görs. Sådant omfattande arbete görs nu av kernel.org - samtliga system tas ner, installeras om från grunden och samtliga användare behöver byta sina lösenord och ssh-nycklar.

Nice work, men oj vad nära angriparna var att komma undan oupptäckta :x