tisdag 22 oktober 2024

Tillsyn inom säkerhetsskyddsområdet under perioden 2021-2023

Regeringen gav tillsynsmyndigheterna för säkerhetsskyddsområdet i uppdrag att redovisa hur arbetet bedrivits under perioden 2021-2023. En myndighet sticker ut oväntat mycket. Det visar svaren som regeringen fick in.

Ett antal specifika frågor ställdes kring saker som antal tillsynsärenden och samråd, vilka beslut som tagits vid tillsynen och om några beslut om sanktionsavgift hade överklagats. Men regeringen efterfrågade också vilka problem som tillsynsmyndigheterna identifierat i tillsynsarbetet och bad dem lämna förslag på åtgärder.

Jag har läst igenom offentliga delar av de svar som skickats från samtliga myndigheter förutom Försvarsmakten. Här är fem utvalda spaningar om vad många av svaren har gemensamt. Och - för den som bara har tid att läsa ett remissvar utöver den egna tillsynsmyndighetens - är mitt tips att läsa Svenska Kraftnäts svar, då de har flera genomtänkta spaningar som de är ensamma om att lyfta.


Tillsynen som görs i volym är ofta grund

Utifrån besluten om sanktionsavgift som dykt upp kan man våga sig på att spekulera om vilken typ av tillsyn det är som utförs. Det blir lätt att tro att tillsynen ofta är ytlig och baseras på enkla kontroller. Exempel på sådan tillsyn är ”finns det en säkerhetsskyddschef” och ”finns det en säkerhetsskyddsanalys”. Ett fåtal – mest notervärt PTS – har vågat sig på att titta på om säkerhetsprövningar är genomförda som de ska. Tillsynen i stort tycks alltså ofta ha riktats in på sådant som är enkelt att besvara med ett Ja eller Nej på minimal tid med minimal insats.


Hur mycket tillsyn som görs varierar stort

Flera av myndigheterna har påpekat att det inte finns några beslut om hur omfattande tillsynen ska vara. En part som sticker ut rejält när det kommer till de redovisade siffrorna är Finansinspektionen. De har inte utfört någon tillsyn över huvud taget. Istället är myndighetens svar en ganska lång insvept förklaring på varför de inte utför tillsyn på säkerhetsskyddsområdet. Grovt förenklat, tolkat och tillspetsat kan man korta ner det till att det inom finans finns andra regelverk som deras företag faktiskt behöver ta på allvar då det kan ge kännbara konsekvenser, medan säkerhetsskyddslagen är något man skrattar åt med sina futtiga ”upp till 50 miljoner” i sanktionsavgift. Det här ska relateras till sanktionsavgifter som t.ex. fyra miljarder kronor för brister i penningtvättsarbete eller 850 miljoner kronor för att inte ha följt ändringsrutinerna vid en ändring i ett verksamhetskritiskt IT-system.


Money makes the world go round - show me the money!

Givetvis hänger det här också samman med hur mycket resurser tillsynsmyndigheterna har fått för att bedriva tillsyn och vad myndigheterna i övrigt har för relationer till de man utövar tillsyn över. Och för den delen – hur situationen ser ut i fråga om tillgång och efterfrågan på kvalificerad personal. Energimyndigheten framhåller att kompetensförsörjningen är en utmaning, både bland myndigheter och bland privata aktörer.

Finansinspektionen som kanske har en högre ambition med sin tillsynsverksamhet än att bara skrapa på ytan lyfter resursfrågan med formuleringar som att ”tillsynen på området är särskilt resurskrävande” och att ”tillräckliga personalresurser, möjligheter att rekrytera rätt kompetens och adekvat digital infrastruktur är en förutsättning för att FI ska kunna utöva en effektiv tillsyn.”.

En släng av sleven ges också till domstolarna som flera tillsynsmyndigheter tycker är alldeles för långsamma.

Allt det här på temat att vill man ha efterlevnad av lagar och förordningar måste kravställning och tillsatta resurser matcha varandra. Såvida man inte nöjer sig med teatern, att hålla den egna ryggen fri och att den andelen som tror på och efterlever lagarna så gott de kan med vad de redan har är tillräckligt.


Svårigheter att avgöra vad som påverkar Sveriges säkerhet till vilken nivå

Redan i remissrundan för säkerhetsskyddslagens uppdatering på slutet av 10-talet togs det upp att verksamhetsutövarna skulle ha svårt att bedöma och dra slutsatser om vad ”Sveriges säkerhet” egentligen betyder. Eller för att citera propositionen: ”Ett stort antal remissinstanser har invänt att [Sveriges säkerhet] är svårtolkat och efterfrågat en närmare vägledning för vad som avses med uttrycket.”. Så ingen kan väl nu vara förvånad att det är precis vad många av tillsynsmyndigheterna tar upp som ett område där förbättring önskas. Nuvarande skrivning har resulterat i att vissa aktörer först vid kommunikationen med en tillsynsmyndighet kommit fram till att de inte bedrev säkerhetskänslig verksamhet, medan andra aktörer duckar så mycket det bara går.

Även om individer vid tillsynsmyndigheten tycker att en aktör visst bedriver säkerhetskänslig verksamhet av nivå X, så finns det inget tillsynsmyndigheten idag kan göra åt det. Eller som PTS uttrycker det (inbakat med annat): ”[Bedömningen av skadekonsekvenser] karakteriseras av behov av normering […] och [PTS] föreslår bland annat att samordningsmyndigheterna för tillsyn inom säkerhetsskyddsområdet ges i uppdrag att leda ett sådant normeringsarbete”

PTS gör också ett bra jobb med att lyfta fram att det skapar problem när något identifieras som säkerhetskänslig verksamhet trots att så inte borde vara fallet. Detta då det plötsligt uppstår konkurrens om tillgängliga resurser trots att det inte är motiverat. Ni vet, de där resurserna det var så ont om...


Säkerhetsskyddschefen ska placeras var någonstans?

Man undrar om vissa ibland med flit söker att feltolka. Säkerhetsskyddschefens placering är en sådan sak. Kanske har det varit något rabalder hos tillsynsmyndigheterna för med tanke på hur många det är som lyfter en så ”självklar” fråga som säkerhetsskyddschefens placering så måste ju något ligga bakom det. Men… är det så givet?

Med första uppdateringen av ”nya” säkerhetsskyddslagen söktes att ge säkerhetsskyddschefen en starkare ställning. Lagen uppdaterades med skrivningen att säkerhetsskyddschefen ska vara direkt underställd chefen för verksamhetsutövarens verksamhet, om en sådan chef finns, och annars verksamhetsutövarens ledning. Glasklart, ja?

Knäckfrågan tycks vara om det betyder att man ska ha personalansvar. Säkerhetspolisen och Transportstyrelsen säger tydligt Ja på den frågan. Vissa andra ger inte sitt svar rakt ut, bara att de anser det vara oklart. Exempelvis önskar LS Skåne att det förutom personalansvar även tydliggörs ifall säkerhetsskyddschefen måste vara anställd på verksamheten i fråga och om en säkerhetsskyddschef kan vara säkerhetsskyddschef hos fler än en verksamhetsutövare samtidigt.


Avslutande reflektioner

Åt det pessimistiska hållet kan man mellan raderna ana att flera tillsynsmyndigheter inte är helt nöjda med läget. Som verksamhetsutövare tycks det ha varit relativt enkelt att slippa sanktionsavgifter. Tillsynen går helt enkelt inte särskilt djupt om den ens kommer. Och skulle tillsynsmyndigheten konstatera vad de anser vara brister i säkerhetsskyddschefens kompetens, säkerhetsskyddsanalysens kvalitet eller upplägget på säkerhetsskyddsarbetet så finns det ändå inte något de kan göra åt det.

Åt det optimistiska hållet så har ändå flera hundra tillsyner gjorts, där signalen har skickats till verksamhetsutövare att det här är en lag som man måste göra något med. Det duger inte att betrakta den helt och hållet som valfri. Många tillsynsmyndigheter har också – vilket inkluderas i uppdraget – pekat på den vägledning som utförts utöver själva tillsynen. För de verksamhetsutövare som är påpassliga så är vägledning och dialog något man använder så mycket det bara går. Det är också ett läge där tillsynsmyndigheten ger ett värde för lagefterlevnad, trots att den inte just då bedriver tillsyn.

Vad tänker då jag som medborgare? Tja… vi har nog ett bättre skydd för Sveriges säkerhet idag än innan säkerhetsskyddslagen uppdaterades. Men nog finns det en del utrymme kvar för förbättring.

torsdag 8 juli 2021

Vill vi ha efterlevnad av lagar och förordningar?

I en krönika i Altinget skriver Fia Ewald om hur offentliga organisationer - främst kommuner - har en it-verksamhet som inte uppfyller kraven i lagstiftningen. I blickfånget den här gången är det offentligas användning av amerikanska molntjänster. Något som dömts ut av allt tyngre instanser ju längre tiden gått, utan att det för den sakens skull kommit någon reaktion eller kursändring från särskilt många myndigheter. Så trots att allt fler insatta experter kravställt och dömt ut, får kraven på många håll inget genomslag. Hur kommer det sig?

Expertens situation

Oavsett ifall vi pratar på samhällsnivå mellan myndigheterna eller inom respektive organisation så har vi länge haft en situation där den "expert" som formulerar kraven inte behöver ta ansvar för implementationen. Just den som skriver kraven vill nog gärna se att de efterlevs, men detta ligger nästan alltid utanför dennes kontroll. Expertens främsta intresse riskerar då att bli att man har krav skrivna att peka på när något inträffar, som visar att experten i egenskap av kravställare ändå hade gjort sitt för att förhindra den inträffade skadan. Krav som inte nödvändigtvis är särskilt kostnadseffektiva eller rimliga.

Experten jobbar däremot på någons uppdrag, och den uppdragsgivaren borde ju ha intresse av att kraven även ska efterlevas, eller? Tja, uppdragsgivaren har förvisso det i sin intressebild, men det är en långt mer mångsidig agenda för uppdragsgivaren och en blind efterlevnad av kraven oaktat konsekvenserna i övrigt är sällan önskvärd. 

Uppdragsgivarens situation

Ser man till uppdragsgivaren kanske vardagen rentav blir enklare om man stannar vid att "förutsätta" att kraven efterlevs. Att ta reda på om så faktiskt är fallet är ett omak och man har nog på känn att skulle man fråga skulle svaret vara både nekande samt komma med en lång radda svårbegripliga "rekommendationer". Att få en efterlevnad tycks vara komplext och det är sällan så rättframt att åtgärda de påstådda bristerna som man skulle önska. Dessutom är det oklart vad man egentligen skulle få för det. Inte undra på att den utförande delen av organisationen hellre vill leverera annat än att åtgärda "brister". Brister som faktiskt inte upplevs som något egentligt problem av många.

Nej, i det läget är det enklare för uppdragsgivaren att luta sig tillbaka och låta tiden lösa ut problemet. För vem har egentligen rätt? Är det experten med sina krav som den inte behöver ta ansvar för, eller är det utföraren som hellre vill prioritera det synliga här och nu? Upp till dem att reda ut. Som uppdragsgivare har man väl ändå gjort sitt när man faktiskt anlitat en expert?

Status quo - när utföraren väljer annat

Kanske ligger lösningen lite mittemellan. En sak vet jag - när den utförande delen inte tar diskussionen om kraven är rimliga utan bara lägger dem åt sidan så hamnar organisationen i ett status quo där alla parter sitter på sitt håll och väldigt lite uppnås. Både kostnad och risk kvarstår och man har helt plötsligt det sämsta av båda världar. Samtidigt som man befäster kulturen att krav är till för syns skull - inte för att uppfyllas.

Och det är precis här stora delar av myndighetsvärlden är idag när det kommer till cybersäkerhet. Kanske nådde vi höjdpunkten när Transportstyrelsens generaldirektör valde att formellt kringgå säkerhetsskyddslagen. Hennes försvarstal i Arbetsdomstolen och i media byggde mycket på att staten accepterade en avstegskultur

I dagsläget är det svårt att veta ifall ett krav är ett krav som på allvar förväntas efterlevas av uppdragsgivaren eller om det bara är ett krav för syns skull, i upprätthållandet av ett status quo. Ett status quo där varje part när det väl smäller - för det kommer smälla på sina håll - ändå kan säga att de ju faktiskt hade gjort vad som förväntades av dem. Och åtminstone till del ha rätt i det.

Behöver vi då bli förvånade när nya lagar och krav inte efterlevs? Nej. Det borde kanske tvärtom vara det förväntade vid det här laget. Kanske har vi som samhälle redan gått så långt att vi tappat förmågan att skilja på om ett krav finns där för syns skull eller om det faktiskt finns en riktig förväntan om att det ska efterlevas. 

Om någon vill bryta status quo

För egen del tycker jag inte det är ett särskilt bra status quo. Det tar för mycket kraft och skapar för mycket förvirring, samtidigt som det inte löser det verkliga problemet. Mina personliga rekommendationer till de som tycker vi borde arbeta bort den här situationen är:

  • Kravställare: Ställ bara krav som är begripliga, granskningsbara och kostnadseffektiva. Använd exempel från verkligheten för att visa varför kraven finns. Tillgängliggör hur man på ett objektivt sätt granskar och avgör ifall ett krav är uppfyllt. Visa exempel på hur man gör för att uppfylla dem på enklaste sätt.
  • Utförare: Om krav upplevs som otydliga, be om konkretisering utifrån samma parametrar som ovan. Om krav upplevs som orimliga, berätta och förklara varför! Har ni inte tid? Kostar det för mycket? Visa beräkningar på hur mycket det skulle kosta i form av tid och pengar. Det är inte ovanligt att kravställare och utförare i början ligger långt ifrån varandra i uppfattning här.
  • Uppdragsgivare: Följ upp efterlevnad av kraven. När underlag finns - inled dialog med  kravställaren och utförare. Ställ frågor till dem enligt ovan. Förmedla att du förväntar dig att de ska fortsätta stämma av återkommande och att ni med något längre intervall alla kommer ses och prata om det här igen.


fredag 16 april 2021

Dataintrång eller inte - Öppna skolplattformen

Stockholm stad meddelar att de avser polisanmäla utvecklarna bakom "Öppna skolplattformen". De säger sig även ha lämnat in en anmälan om personuppgiftsincident till IMY. Den allmänna responsen bland teknikintresserade tycks vara att man knappt vet vart man ska ta vägen när denna hårresande inkompetens som omgivit Skolplattformen fortsätter galoppera vidare i nya riktningar.

Stockholms stad har dock ägnat åtminstone seriöst menad uppmärksamhet till frågan. En juridisk utredning är gjord där författaren kommit fram till att det kan handla om dataintrång. Och är man en chef som inte har djupare insikt så kan det vara svårt att då ställa rätt motfrågor för att luckra upp och nyansera den inställningen.  

De frågor jag skulle vilja föreslå att berörda chefer ställer är:

  1. Vilken data är det man menar utsatts för intrång?

  2. Är det verkligen vi som är personuppgiftsansvariga när personuppgifter på ett säkert sätt lämnat våra servrar till en autentiserad, behörig mottagare? Om vi har ansvar för klienterna, var går i så fall gränsen där? Webbläsare? Operativsystem? Hårdvara?

  3. Finns det skäl att anta att uppsåt till brott funnits enligt BrB 1 kap. 2 §?


Analys

Första frågan som måste besvaras innan vidare analys kan ske är vilken data är det som Stockholms stad menar utsatts för intrång?

Det tycks vara lite olika resonemang i olika sammanhang. 

  • Å ena sidan tycks staden förfärad över att det är programkod som inte är deras som behandlar personuppgifter. Staden kan därför inte garantera att personuppgifterna längre är skyddade i enlighet med GDPR och därför ska detta anmälas till IMY som en personuppgiftsincident.
  • Å andra sidan så tycks de mena att just dataintrånget har skett när utvecklarna "tillskansa[t] sig automatiserad tillgång till information genom stadens API".

Det ger upphov till två olika spår.

Spår 1

Stockholms stad har inte kontroll över personuppgifterna när automatiserad behandling sker i annans kod.

Analys

Nej, och det är inte heller stadens ansvar. Om någon skickar mig ett brev på ett säkert sätt och jag tar emot det oöppnat så är det inte längre avsändarens ansvar vad jag sedan gör med det. Precis samma situation här. När uppgiften lämnat API:et på ett säkert sätt är det inte längre stadens ansvar. Vill Don Quijote fortsätta slåss mot jättar här så följer det logiskt att staden också ger sig på Google, Apple och Microsoft som nog står för störst andel "incidenter" i det här fallet. Det är ju oftast deras kod som  gör anrop mot API:erna när man som medborgare går till webbsidan som Stockholm stad vill att man ska använda. 


Spår 2

Apputvecklarna har tillskansat sig [otillåten] automatiserad tillgång till information genom stadens API.

Analys

Det här är en lite mer komplicerad historia. Två frågor behöver redas ut. 

  1. Vilken information är det som avses?
  2. Vem står för intrånget? 

Efter att ha läst den juridiska utredning tror jag att Stockholms stad primärt avser samma personuppgifter som i spår 1, men utredningen lägger också in att "Utvecklarna har därmed offentliggjort stadens API:er till allmänheten, vilket innebär att vem som helst som tar del av dessa kan anropa databaserna och ha möjlighet att ta del av informationen.". 

Jag ser därför tre olika scenarion:

Scenario A: Utvecklarna har begått dataintrång när de tillskansat sig information om stadens API. De begår ytterligare brott när de sedan publicerar denna för alla att ta del av.

Analys A: Staden publicerar redan API:et själva. Stadens ordinarie gränssnitt ger varje besökare som besöker sidan med webbläsare instruktioner om var API:et finns och vilken information som finns att hämta var. Att personer bakom öppna skolplattformen har läst den informationen som faktiskt skickats till dem och sedan återger den kan knappast anses vara brottsligt.


Scenario B: Utvecklarna har begått dataintrång när de genom sin app använder API:erna för att komma åt uppgifter de i övrigt är behöriga till inom Stockholms stad.

Analys B: TL;DR - Förefaller vara Don Quijote, sannolikt inte brottsligt, Om det anses brottsligt väcks frågan om det bara varit brottsligt för utvecklarna eller om det varit brottsligt för samtliga som använt appen.

Här skulle det då handla om sättet som utvecklarna kommer åt information som de i övrigt är behöriga till. Brott sker om någon "olovligen bereder sig tillgång till en uppgift". I det här scenariot så har utvecklarna lov att komma åt uppgifterna, men inte på det sättet.  Kan sättet vara brottsligt? Det är väl det som åklagaren då behöver rikta in sig på om det ska gå vidare. Jag tror man kan argumentera för att det är brottsligt. Men jag tror också att det går att argumentera ännu starkare för att det inte är brottsligt i det här fallet.

Jag undrar också om utgångspunkten är att användning av API:er är tillåtet och att det bara är otillåtet för de fall där Stockholms stad pekar ut att det är otillåtet, eller om utgångspunkten är att det är otillåtet förutom de fall där Stockholms stad meddelat att det är tillåtet   Båda vägarna kommer med otroliga problem när det kommer till specificitet. För en lekman kanske det tycks enkelt att säga att man ska använda webbsidan som staden har lagt upp, men i praktiken är det en teknisk situation där olika klientprogramvaror gör olika tolkningar av hur den ska bete sig när den får koden från webbsidan. Det är så pass klurigt att det till och med finns en utmärkt bok skriven om hur de här olika tolkningar ger effekter i säkerhetssammanhang. Och tolkningen varierar mellan olika versioner av samma webbläsare.

Jag kan konstatera att oavsett vad så är min uppfattning att normen på Internet är att om man publicerar ett API som används av klientkod i webbläsaren och det API:et är åtkomligt från Internet, så är det underförstått inte bara tillåtet utan även i många fall avsett att tredjepartsprogram ska kunna använda det. Det kan vara förenat med användningsvillkor, i vilket fall det brukar regleras genom avtal och autentisering när respektive app gör sin åtkomst. Vad som är unikt här är att Stockholms stad i någon form meddelat en part om att viss åtkomst inte är tillåten, men ändå har den åtkomsten fortsatt. Den exakta formuleringen är viktig, för OM det är så att det här varit olagligt, så kan det vara så att alla användare av appen också begått dataintrång. Stockholms stad borde då rimligen polisanmäla samtliga personer som har använt appen.  


Scenario C: Utvecklarna har begått dataintrång när andra personer har använt deras app att komma åt information som endast appanvändarna - men inte utvecklarna - har behörighet till.

Analys C: Det verkar faktiskt vara det här som Stockholms stad menar är huvudscenariot, åtminstone är det här huvudscenariot avseende personuppgiftsincidenten. Och ja, det är så man häpnar. Hur är det möjligt att någon landar i en sådan här tolkning? Samtliga programvaruleverantörer och datortillverkare skulle enligt den här tolkningen begå dataintrång eftersom deras utrustning och program används för att  komma åt information som de företagen inte har behörighet till. 

Det här fallet innebär att någon har gjort ett verktyg. Staden vill få det till att skapandet av det verktyget innebär dataintrång. Detta eftersom trots att verktygstillverkaren inte har tagit del av information har denne ändå berett sig åtkomst till den. Utvecklaren skulle kunna ha lagt in kod som tankade ut informationen och laddade upp den någon annanstans. Och även om man då inte gjort det, så har en mening från en lagproposition här tolkats som att det därför ska vara brottsligt. 

Hur mycket det än tar emot får man säga att det finns logik i det resonemanget. Vad som saknas är ett kompletterande resonemang om varför det INTE skulle vara brottsligt. Rapporten skjuter ensidigt in sig på en vinkel utan att ens överväga om det finns andra rimliga vinklar.

Jag vill därför föreslå att berörda chefer inom Stockholms stad kommer med den här motfrågan till rapportförfattaren: Finns det skäl att anta att uppsåt till brott funnits enligt BrB 1 kap. 2 §?


måndag 29 juni 2020

Säkerhetskraven som inte kommer efterlevas

PTS har i förra veckan föreslagit nya föreskrifter om säkerhetsåtgärder för samhällsviktiga tjänster inom sektorn digital infrastruktur. Förslaget vilar tungt på att leverantörer ska genomföra en riskanalys. Jämfört med MSB:s kravställning (som jag kritiserade i ett par debattartiklar i NyTeknik för två år sedan) har dock PTS en markant högre kravställning på riskanalysen och dess dokumentation.

Då jag tweetade mitt gillande för PTS förslag på föreskrifter fick jag sedan frågan – vad tycker jag om MSB:s remissutgåva av it-säk-föreskrifter för statliga myndigheter? Efter en snabb titt på den fick det mig att ifrågasätta vad jag egentligen använder för kriterier när jag bedömer om krav är bra eller inte, och att det kanske finns en vinst med att utveckla resonemanget lite mer än att bara ge en sammanfattande subjektiv tweet om min bedömning.

Målet jag ser är att en föreskrift (eller en samling krav) ska resultera i en högre skyddsnivå än innan kravställningen fanns*, allra helst i en skyddsnivå som är ”tillräcklig”. Om detta sker eller inte ser jag som nära korrelerat med nedanstående faktorer:
  1. Hur stort tolkningsutrymme ges för vad det är som ska göras? På sätt och vis säger det sig självt att ju mer tolkningsutrymme desto större variation kommer det ge i vad som implementeras. Det behöver inte vara fel så länge styrkan på skyddet inte också ges motsvarande tolkningsutrymme. Men inom branschen saknar vi ofta mått som kan fixera styrkan på skyddet. Det finns också flera faktorer i branschen som förstärker den diversifierande effekten av stora tolkningsutrymmen. Man har en budget att hålla sig till. Man vill visa sig bra inför chefen. Man vill inte ha extra arbete ovanpå det ”för mycket” som man redan har. Man har annat man hellre vill ägna sig åt.

    Men vem är denna ”man” som ska göra tolkningen? Ja, där finns också en förstärkande effekt att det faktiskt är flera olika roller som behöver komma överens här, och som alla påverkas av olika kognitiva bias och intressen. Ju högre upp i organisationen man kommer, desto högre är förståelsen för ekonomi och tid, samtidigt desto mindre för säkerhetstekniska skillnader. Kort sagt – finns det tolkningsutrymme finns en tendens att det är den billigaste och mest snabbgenomförliga tolkningen som vinner.

    Det hör till vanligheterna att på grund av tolkningssvårigheterna fastna i diskussioner om vad något egentligen betyder, med konsekvensen att ingenting alls händer. Vilket i sig lätt kan framstå som det ”snabbaste” och ”billigaste” alternativet av dem alla (eftersom man sällan mäter varken tiden som spenderas på att argumentera om vad som ska göras eller ”kostnaden” för att vara kvar utan någon som helst förändring). Om nu något alls behöver göras. En populär tolkning är nämligen "vi uppfyller redan kraven".

  2. I vilken utsträckning kan man räkna med att det är känt hur något ska göras och vem som ska göra det? Inom klassisk säkerhetsstyrning finns en bekväm princip om att man ska säga ”vad”, men inte ”hur”. Det kompletteras med att ”hur” måste få avgöras av ”verksamheten”. Det finns förnuftiga resonemang bakom det, men enligt min erfarenhet är det här en konfliktpunkt som ofta leder till att ingenting blir gjort.

    Vanligen förekommer det här tillsammans med – eller rent av orsakas av – luddiga krav som få förstår sig på vad de innebär. Ett typexempel är från Transportstyrelsen (rekommenderad läsning: näringsdepartementets utredning), där en informationssäkerhetsansvarig sa att något som uppfattades som luddigt skulle göras. Men när denne sedan inte gav tillräcklig vägledning om hur, så tog det stopp.

    Enligt min erfarenhet är problemet oftare att det saknas tydlighet och know-how än att det saknas vilja eller pengar. För en beslutsfattare i verksamheten är tiden en oerhört knapp resurs. Enkla beslut ges (rättfärdigt) företräde. Om beslutsfattarna ställs inför den stora förvirringen av att det inte är klart vad som ska göras, hur eller av vem. Ja, låt oss säga att det uppstår ett rätt stort motstånd då. Vilket kan få en beslutsfattare att undra om det alls verkligen är nödvändigt att göra någonting, och i så fall till när?

  3. I vilken utsträckning är kraven granskningsbara, hur sannolik är granskning och vilka påföljder blir det om kraven inte efterlevs? Många säkerhetskrav är icke-funktionella och kräver en granskning (eller incident) för att det ska upptäckas om de har implementerats eller inte.

    Tänk situationen då man inte upplever det vara tydligt vad som ska göras, hur eller av vem. Om valet står mellan att å ena sidan lägga sina egna resurser på något besvärligt och konfliktfyllt som man inte förstår sig på särskilt väl och som man inte heller tror att någon kommer märka av, eller att å andra sidan lägga resurser på att implementera funktioner som man själv förstår sig på, som många efterfrågar och märker ifall det finns eller inte och som kan ge omedelbar utdelning så kommer valet oftast (alltid?) hamna på det funktionella.

    Det kan många gånger vara så att det både är enklare och billigare att ta en eventuell granskning, vessla sig igenom granskningen och sedan hantera det konkreta utfallet från den än att försöka efterleva ett svävande rörligt mål från början som man ändå inte vet om en eventuell granskning ens skulle upptäcka och om den då skulle säga bu eller bä om det.

    Skulle en sådan uppföljning eller granskning ändå göras - och i synnerhet om den är intern - finns en dragning åt att det längs rapporteringsvägen uppåt görs tolkningar enligt punkt 1, där en tolkning lätt landar i att man uppfyller ett krav. Har vi utformat vår säkerhet ”enligt behov”? Ja, det har vi. Gör vi säkerhetsuppdateringar utan onödigt dröjsmål? Så klart! (Det tar fyra månader, men det är skäligt). Gör man riskbedömningar? Jadå (men inget dokumenteras, det är inte kravställt). Har vi med krav på säkerhet i upphandling? Jajamen, vi skriver in att säkerheten ska vara på ”lämplig nivå” och att leverantören ska ”följa relevanta lagar och föreskrifter”. Och det finns då ingen som med tillräckligt god trovärdighet kan säga att kraven inte efterlevs eftersom det just handlar om tolkningar och tyckanden.

  4. I vilken utsträckning upplevs kraven som rimliga? Krav som inte upplevs som rimliga kommer man inte vilja genomföra. Och saknas vilja blir det ofta inte gjort. Så enkelt är det. Ju orimligare kraven upplevs, desto mer tvångsmekanismer enligt punkt 3 behöver vara på plats för att det ska bli gjort.

    Nu är det ju inte hela världen om orimliga krav inte efterlevs. Men, vad värre är, är att om ett eller flera krav upplevs som orimliga smittar det här av sig både på resten av kraven och på kravställaren i sig. Plötsligt tror man att kravställaren inte menar allvar och att kraven bara ställs för syns skull eller för att ha möjligheter att klandra någon i efterhand. En uppfattning som kan växa till sig och härja fritt om inte granskning enligt punkt 3 är tillräckligt frekvent eller ger kännbara påföljder.
Som invävt i texten ovan ser man också att de här faktorerna har en förstärkande effekt till varandra.

Bakgrunden till att MSB nu kommer med nya föreskrifter och allmänna råd om it-säkerhet för statliga myndigheter är att MSB korrekt identifierat att deras föreskrifter om informationssäkerhet inte har gett avsedd effekt. De har också korrekt identifierat att det finns förutsättningar att gå längre i kravställningen då mycket handlar om säkerhetsåtgärder som i princip är gemensamma och grundläggande för alla organisationer.

Frågan är då – kommer de nya föreskrifterna ha avsedd effekt?
Svar: Till viss del – ja, men i stort sett nej.

När jag går igenom kraven ser jag att MSB i vissa paragrafer kommer med lättolkade, rimliga krav som kommer landa hos individer som vet hur de ska genomföras. Några av dessa kommer resultera i en högre skyddsnivå då kraven inte uppfylls idag men förmodligen kommer göra det vid någon tidpunkt framöver tack vare MSB:s föreskrift. En majoritet av kraven har dock fortfarande någon del av vaghet som ger ett stort tolkningsutrymme. Vissa krav ser jag som orimliga.

Lägg till det att när det kommer till granskning och påföljder så är det enligt historiken inte sannolikt att granskning sker och om det sker är det utan kännbara påföljder. Transportstyrelsens f.d. generaldirektör uttryckte det som att "staten accepterade en avstegskultur", som även gällde efterlevnad av lagar och föreskrifter.

Med allt det sagt är jag tacksam för att det de senaste åren äntligen visat sig finnas krafter inne hos MSB som insett att en alltför vag kravställning inte ger avsedd effekt. En ökad tydlighet från myndighetens sida är en bra väg framåt. Jag hoppas de krafterna fortsätter ges mer utrymme och att dagen kommer då andra myndigheter ser det som givet att föreskrifterna (på riktigt) både kan och ska efterlevas.


* = Visst, man kan ha problem med för hög skyddsnivå också, men generellt ser jag det inte som ett problem där man använder säkerhetskrav för att sänka den.


lördag 29 december 2018

Generaldirektörens offerkofta - när ansvarslösheten faktiskt har en gräns


Alla är bekanta med historien vid det här laget. Transporstyrelsens dåvarande generaldirektör Maria Ågren skrev under 2015 på ett antal beslut som ledde till att hemliga uppgifter behövde betraktas som röjda. För detta kom hon undan med ett strafföreläggande, men blev också sedermera uppsagd. En uppsägning hon inte kunde acceptera.


När Maria Ågrens fall nu framförts i Arbetsdomstolen är det därför bara en fortsättning på samma ansvarslösa attityd som ledde till att hon avskedades 2016. Men med det sagt så finns det gott om poänger att dra från historien. En av dem visar att Maria Ågrens beslut är fullt begripliga. 

Som jag själv påtalat vid ett antal tillfällen även före händelserna på Tranportstyrelsen så finns det en utbredd kultur där lag och förordning numera betraktas som valfria. Situationen som Maria Ågren ställdes inför var inget hon själv hade skapat. Och hur hon än hade gjort hade kritiken blivit stor. Hon lyssnade till sin omgivning och gick på det alternativ som omgivningen signalerade skulle ge minst dåliga konsekvenser för henne. Och för det har hon sedan blivit lastad. Orättvist?

Det sägs att kultur äter strategi till frukost. Ibland undrar man om det kan utökas till att kultur äter allt till frukost. Låt oss därför undersöka tre grundläggande kulturella problem som fått genomslag i affären hos Transportstyrelsen:


a.   Avstegskulturen. På Transportstyrelsen sägs det till och med att det rådde en ”utpräglad avstegskultur”. En avstegskultur som fick en egen rubrik i Näringsdepartements granskning.
b.   Offerkulturen. Vi lever idag i ett samhälle där det blir allt mer uppenbart att vi gått för långt i att frånta individen ansvar. Ingenting är någons fel. Ifall brott begås eller dåliga beslut fattas är det inte gärningsmannens fel, utan dennes omgivning och de olyckliga omständigheterna. Uppmärksamhet ges till den det är mest synd om och resurser tas från de övriga och ges till den som det för stunden är synd om – kosta vad det kosta vill. Och tycks vara tabu att prata om vilket ansvar och vilka möjligheter individen har för att bättra sin situation.
c.    Relativismkulturen. Allt är åsikter och den som skriker högst vinner. Det fanns inget skriftligt som tvingade Ågren att handla som hon gjorde. Hon hade en uppfattning grundad på … ja, det vet vi väl inte riktigt allt om, men vi vet att det för Maria Ågren kom att väga tyngre än det skriftliga, välgrundade ordet. För faktum är att det på goda grunder fanns skriftligt som borde tvingat henne att agera annorlunda än hon gjorde.


Under fallet i Arbetsdomstolen har Ågren fortsatt längs den inslagna offerlinjen. Ingenting är hennes fel. Det var inte hennes fel att upphandlingen var felaktigt gjord. Avstegskulturen var utpräglad redan innan hon tillträdde. Staten hade visat att de accepterat en avstegskultur. Hennes säkerhetsansvarige avrådde inte tydligt nog. Hon hade inte fått någon säkerhetsutbildning. Dokumenten som användes för avstegen var formellt uppställda och signalerade då till Ågren att det fanns lagligt utrymme för att göra avsteg.

Välanpassat har Ågren därför gjort det som kulturen runt henne säger hon ska göra. Och ser vi det så har vi ingen anledning att tvivla på hennes kompetens, och givetvis inte heller att hennes uppsägning av oberättigad. Hon kanske rentav är väldigt duktig på att ta till sig och verka enligt den kultur som råder. Varför ska hon då plötsligt behöva bära hundhuvudet för något som andra är lika skyldiga till?

Jo, för att med en position som generaldirektör och en månadslön på 115 000 kr så finns även en förväntan om att man ska klara av att leda en organisation och ta ansvar för vad organisationen åstadkommer. Och den här gången lyser det med sin frånvaro.

Det är inga tvivel om att Ågren kom till en dysfunktionell myndighet. Men frågan vi ska ställa är inte hur synd det är om henne och hur mycket som inte var hennes fel. Frågan vi ska ställa är istället vad hade Ågren kunnat göra för att räta upp situationen?

Att Ågren själv inte gett oss några svar på den frågan är en anledning varför många av oss instinktivt känner att det nog är bra att hon inte sitter kvar som generaldirektör. Huruvida det sedan gick rätt till när hon avskedades är en annan femma.


onsdag 14 augusti 2013

Google: Två miljoner dollar senare...

Google har nu passerat 2 miljoner dollar i utbetalningar till olika personer som har hittat säkerhetsbrister i webbläsaren Google Chrome samt utvalda webbapplikationer som Google äger (däribland den här bloggen som finns på *.blogger.com).

Google höjer nu $1000-beloppet för säkerhetsbrister i Chrome, så nivån istället hamnar på $5000. De steppar upp. Kanske börjar de känna sig säkrare nu på att alla enkla säkerhetsbrister har hittats, och för att få upp nivån ytterligare behöver de höja summan.

Två miljoner dollar... mycket pengar det. Kanske är det en förklaring till varför Adobe inte startar ett motsvarande program. Skulle Adobe göra det med nuvarande mognadsnivå kanske de skulle få hosta upp avsevärt mycket mer. 

För ett par år sedan lyssnade jag på Brad Arkin från Adobe som höll en väldigt bra keynote på AppSec EU 2011.Skulle dock fortfarande vilja se Adobe följa i Googles fotspår.


onsdag 20 mars 2013

Säkerhetsutbildning för användare är dåligt spenderade pengar

Bruce Schneier har skrivit en utmärkt artikel där han på ett sakligt men lättbegripligt sätt förklarar varför det inte ger något större genomslag att utbilda användarna i säkerhet. Man bör således spendera sina pengar på mer effektiva åtgärder.


Det jag tidigare skrivit på bloggen i ämnet är "Säkerhetsråd till vanliga användare" om kvaliteten på de säkerhetsråd som "experter" ger, och ett av mina mest lästa inlägg: "IT-säkerhet som gör skillnad, att hjälpa och inte stjälpa" som tar upp behovet av att prioritera åtgärder och anpassa sig efter målgruppen.

tisdag 12 mars 2013

DHS varnar för sårbarheter i HP LaserJet

Förra veckan gick HP ut med en säkerhetsbulletin kring ett gäng av sina skrivare. Nu fyller Department of Homeland Security's CERT på med mer information. Än en gång är det en pinsamt enkel sårbarhet.


HP har tidigare blivit stämda på grund av sin usla säkerhet. Jag vet inte vad som hänt med den rättegången, men det verkar inte ha fått HP att vakna till.

Kanske skulle DHS ta hjälp av FTC, som för ett par veckor sedan fällde HTC för att ha skeppat mobiltelefoner med pinsamt usel säkerhet.

onsdag 20 februari 2013

Apple malware vid vattenhålet

Sedan början av februari har det rullat upp några riktigt intressanta intrång.

  1. Twitter som "tappade" 250 000 konton
  2. Facebook, som hittade det innan någon skada inträffade
  3. Apple, som säger att de inte blev av med någon data
F-Secure har dragit några intressanta teorier och slutsatser kring det. Alla tre tycks ha fallit offer för en "watering hole" attack, som använde sig av en sårbarhet i Java och tycks ha riktat sig mot Mac OS X plattformen. Vilket var vattenhålet då? Jo, en mobilutvecklarsite för iPhone: iphonedevsdk.com. Klart man ska satsa på en Mac OS X payload för en sån sajt!

Det är åter ett exempel på att bara för att man kör Mac OS X så går man inte säker. Å andra sidan är det en fråga om risk, och risken tycks fortfarande generellt mycket lägre om man kör Mac OS X än om man kör Windows XP eller Windows 7. Särskilt om man inte är ett högprofil mål. 

Rätt snyggt att se hur Facebook upptäckte det. Genom DNS-uppslag. Bra säkerhet byggs alltid i flera lager där upptäckt och reaktion på upptäckt, inte bara förhindrande, är viktiga delar.  Uppenbarligen fungerade det väl för Facebook den här gången.

fredag 15 februari 2013

Porrfilter: Kan vi åka till månen, kan vi väl...

Islands inrikesminister har kommit med förslaget att förbjuda porr på Internet och även gå så långt som att filtrera bort det vid landsgränserna. Om det är möjligt? Hans rådgivare argumenterar för det med ett klassiskt argument:
– För närvarande tittar vi på de bästa tekniska lösningarna för att kunna åstadkomma detta. Men om vi kan skicka en man till månen, borde vi kunna tackla porr på internet också
.. och kvalificerar därmed in sig bland skaran politiker som efterfrågar sjabbig, ineffektiv säkerhet. Man kan säkert få ut en hygglig täckning från det, och ett skydd behöver inte täcka 100% för att vara värt att implementera  Men jag undrar över kostnaden och om det verkligen är värt det.


Hur som helst! Det är argumentationen som får mig att hoppa lite. Det här med att placera människor på månen är liksom inte jämförbart med den här situationen av åtminstone två anledningar som poppar upp för mig:

  1. Ny teknik kunde skapas lokalt. Man hade inget gammalt man behövde ta hänsyn till. Men Internet är redan en stoooooor apparat och kan inte byggas om hur som helst. Man måste anpassa sig till befintliga tekniska förutsättningar, så som SSL. Ett land som Kina som skiter i vilket kan ju gå in och dekryptera ALL trafik, eller förbjuda krypterad trafik som inte kan dekrypteras. Det har jag svårt att se att Island skulle göra.
  2. Motståndet. Det lär inte ha varit många som hade incitament och möjlighet att sabotera månfärden. Och alla som jobbade med det ville det skulle gå bra. När det kommer till filter har du däremot motståndare med incitament, de är många, och flera är förmodligen väldigt kunniga.
Sen ska man ju ta in i faktorn att det ju faktiskt är en LAG, så samtliga personer som man fångar i filtret är ju sådana som man då ska lagföra. Eller? Vad är egentligen meningen med att ha filtret där över huvud taget?

onsdag 16 januari 2013

Oracles problembarn Java

Läste precis en intressant artikel om det senaste Java-debaklet. Några godbitar ur den:

  • Cirka 50% av exploitandet förra året var mot Java (enl. Kaspersky)
  • H D Moore säger att det identifierats så många brister i Java att det skulle ta Oracle 2 år att fixa bara de som är rapporterade.


För sex år sedan skrev jag mitt examensarbete om penetrationstester och utnämnde i det Oracle som kungen av defaultlösenord. De fick också en ordentlig släng av sleven när det kom till deras hantering av rapporterade säkerhetsbrister:
Det andra exemplet är Oracle, och hur de hanterar rapporterade säkerhetshål. Oracle har fått otroligt mycket kritik [125,126] för sitt illa skötta säkerhetsarbete, främst från dem som själva forskar i deras produkter och hittar en uppsjö med allvarliga säkerhetshot. [...]  För att sedan fortsätta så är tiden mellan rapporterad sårbarhet och en tillgänglig patch väldigt stor [128]. Patcharna som sedan kommer är illa skrivna och fixar inte alltid problemet [128]. [...]  Om så är fallet är det idag (2006-05-03) rimligt att anta att Oracle DBMS står med ett minimum på 400-500 ofixade men kända sårbarheter, utifrån siffror givna av bara två säkerhetsforskare på antalet öppna ofixade sårbarhetsfall de har liggande [130].
Sex år tycks väldigt lite ha hänt på Oracle. Nu är situationen liknande, men med Java istället för RDBMS. Den här gången kommer det dock med en helt annan teknisk träffyta och helt annan uppmärksamhet från media. Även mainstream media rapporterar nu om Java, och det kommer in ärenden till webbsiter som använder Java.

Får se om något tar skruv den här gången då...

söndag 13 januari 2013

Pixmania Phishing

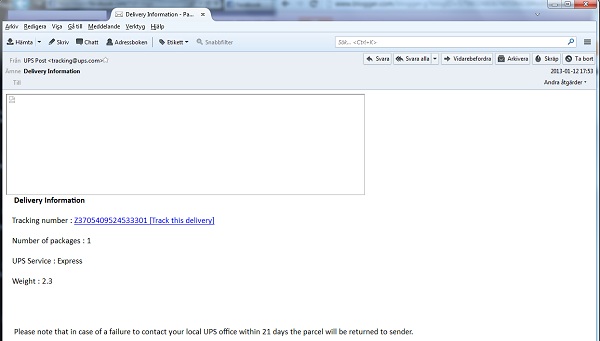
Mer kvalificerad phishing. Fick ett phishing mail till min unika pixmania-adress. Skall se ut som skickat från UPS med ett trackingnummer. Klart man är nyfiken på vad Pixmania skickar en, trots att jag inte beställt nåt!


Intressant timing tillsammans med 0-day sårbarheten i java.

P.S. Sidan man kommer till om man klickar på "Track this delivery" finns inte längre kvar, men länken pekade till http://juliettefotografie.nl/tracking.ups.com/

tisdag 20 november 2012

LinkedIn phishing

Nyss hemkommen från senaste OWASP Sweden kvällen. Kollar inkorgen. Massa mail. Bland annat ett mail från LinkedIn. Min vana trogen klickar jag inte på länken, utan går till LinkedIn och kollar. Ser där... att det INTE kommit något nytt meddelande eller någon ny invite.

För mailet jag fick var ett phishing mail, skickat till precis den adressen jag har registrerad hos LinkedIn. Ja, just det. LinkedIn hade ju intrång för ett tag sedan.

Now that is phishing as it should be! ;-) Precis med deras grafiska profil, till rätt låda. Lär bli en hög hitrate på den kampanjen.

onsdag 7 november 2012

Fyra buggar hos Coca-Cola, spela freestyle med SEC

Bloomberg har publicerat en lite längre artikel som tar avstamp i ett intrång hos Coca-Cola som skedde 2009. Tre dagar efter att inkräktarna hade laddat hem all information de kunde hitta om en pågående miljardaffär, sprack affären. Oj oj...

Kanske är sådant som amerikanska SEC avser skall rapporteras när de numera kräver att offentliga företag skall rapportera intrång? Det tyckte inte chefer på Coca-Cola, och inte på något annat företag heller, för enligt Bloomberg har INGET företag som lyder under SECs regelverk rapporterat intrång, trots att det handlar om miljardbelopp.

Och visst har de incitament för att inte tycka så. Det är ju ett misslyckande ifall de tappar miljardaffärer på grund av att de inte lyckats hålla informationen hemlig. Ett misslyckande som investerare (eller högre chefer) inte är så glada för. Så kan man komma undan med att inte säga något... kanske man inte säger något? SEC har ju dessutom aldrig delat ut några böter för den som inte följt det här, så vad skulle man egentligen riskera?

Finns gott om skäl att vara tyst om det, men hittills väldigt få skäl att basunera ut det till allmänheten, i synnerhet om chanserna att få fast din antagonist bedöms som mycket låg.


Artikeln tar dock upp ytterligare fall där intrång upptäckts men man har lagt locket på även inom företaget. Samma principer finns ju även där - det finns anledningar att hålla tyst om det. Men internt finns det också anledningar att prata om det. Jag är en stark anhängare till att lära sig av incidenter, och i fallet med att en incident har hänt på DITT företag är värdet så mycket högre.

Men... jag är ju insatt i just IT-säkerhetsfrågorna. Undrar just hur en investerare som sitter och rullar miljoner och miljarder tänker om det? Har de en susning om hur illa verkligheten ser ut? Att nästan vartenda företag är enkelt tillgängligt för den som är intresserad? Skulle det spela någon roll? Det är ju inte direkt att vi har något bra sätt att rapportera risk, och inte heller har vi något bra sätt att koppla ett intrång med 20 000 läckta dokument (eller källkod) till någon pengaklump.

Jag tror såna här frågor ÄR viktiga på hög nivå, men att man helt enkelt inte orkar sätta sig in i komplexitet. På högre nivå är informationssäkerhet bara en av många andra frågor, och ofta en lågprioriterad sådan. Som samhället har vi som säkerhetsfolk en rätt lång bit att gå. Vi måste bli mycket bättre på att kommunicera och sälja vad vi håller på med. Det skrev jag om även efter AppSec 2011, och touchade även ämnet då det uppdagades hur många känsliga videokonferenssystem som står trivialt åtkomliga på Internet.

Betydelsen av det blir bara större ju fler i det högre skiktet som nu får hårda smällar när konsekvenserna av ett undermåligt säkerhetsarbete börjar rulla in. Men det är en svår fråga, och vi lär få vänta många år till. Först när generationen som vuxit upp med hacking även tar över majoriteten av maktpositionerna tror jag på.

torsdag 30 augusti 2012

Är den sparkade insidern en sabotör?

Ännu ett fall där en sparkad insider "ger igen". Tidigare inlägg om sparkad insider här.

Vad som är slående är att de fall kring sparkade insiders som dyker upp i media alla har att göra med en sparkad insider som har saboterat något. Är det normen, att någon saboterar istället för att bara ta med sig alla dokument och all kod denne kommer över? Det är vad hjärnan kan få för sig när det enbart är sådant man läser om. Men, precis som i det tidigare inlägget så påminner jag återigen om att vi människor inte är så bra på att bedöma risk.

Överväg medierapportering utifrån det här sammanhanget: 92% av fallen i DBIR 2012 rapporterades till offret av extern part, samtidigt som endast 4% av fallen begåtts av insiders.  Endast 2% av fallen upptäcktes av en aktiv övervakning hos offret självt.

Hissnande hur fel medierapporteringen kan leda en...

måndag 20 augusti 2012

Dumheten myndigfierad

Idag har TT kablat ut en artikel om att Trafikverket nu rekommenderar folk att inte ha på sig hörlurar ute i trafiken. Många tidningar har tagit upp det, och jag hörde det även från radion på vägen till jobbet idag.

MY GOD!

Tror de verkligen folk är så urbota korkade att de inte förstår själva att det är farligt?

Påminner mig om två saker.
  1. Vissa aspekter av MSBs informationssäkerhetsarbete.
  2. Det gamla underbara citatet på bash.org om dumma amerikaner.
Nåja, med det sagt så kanske det inte handlar om vad folk vet och inte, utan vad folk gör och inte. Att Trafikverket går ut med rekommendationer gör inget i sig, men att media rapporterar om det gör stor skillnad. Det ändrar på vad folk uppmärksammar och hur det vägs in i besluten.

Olika "beslutsramar" kan ge ett starkt genomslag i något som annars är samma situation. För den som inte läst det kan den här artikeln vara något: Psycholog Of Fraud: Why Good People Do Bad Things.

tisdag 14 augusti 2012

Skräckexemplet Webgate

Sedan den 8:e augusti i år har någon börjat läcka data från ett intrång hos Webgate, det 10:e största israeliska datacentret med cirka 8500 kunder och 6000+ israeliska domäner. Läckan sker på en sida som öppnade den 1:a augusti och säger sig finnas för att just läcka data från israeliska siter och organisationer. Det ska ses i ljuset av att Israels vice utrikesminister tidigare i år uttalade sig väldigt taggigt om att sådana cyberangrepp ansågs vara terrorism och skulle vedergällas oavsett var i världen personen som låg bakom det befann sig.

Efter läckan den 8:e augusti gick tydligen Webgate ut och förminskade angreppen och sa att det inte alls var så farligt, att angriparna bara hade kommit åt vissa delar eller något liknande. Dumt gjort... jag kommer ihåg då ett annat företag gjorde samma sak för fem år sedan. MediaDefender gick ut och sade att de hade haft intrång, men att det inte aaalls var så farligt intrång. Något som då ledde till en ännu större läcka, inklusive inspelade telefonsamtal där MediaDefenders vd pratade med åklagare om att de hade rensat upp intrånget, att det var begränsat, läget under kontroll o.s.v..

Men trogna läsare till den här bloggen vet ju om att när en angripare väl kommit in är det i princip omöjligt att kasta ut angriparen utan att installera om rubbet. Intrång måste tas på allvar och hanteras korrekt.

För Webgate så kom motsvarande konsekvenser i att samtliga virtuella servrar och online backuper plockades bort, och filmerna på när det gjordes publicerades. *ouch*
Än en gång blir vi alltså påminda om vikten av att ha offline backuper. Vare sig det är en teknisk brist som i fallet TietoEnator, ett administrativt misstag, eller en angripare som gör det med flit, så finns det flera lägen där offline backup är absolut nödvändigt.

I det här fallet är säkerhet enkelt: chansa aldrig, ta alltid offline backup. Konsekvensen är alltför stor ifall något händer, så det är bara att ta omaket som offline backup innebär.

torsdag 2 augusti 2012

Kryptonörden ute i verkligheten

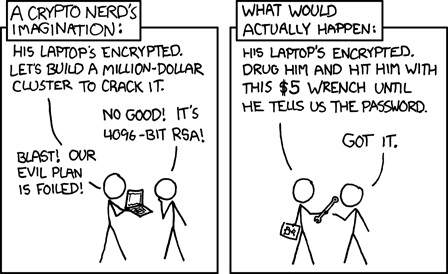
Stötte precis på ett jättekul exempel på kryptonörden ute i verkligheten. Jag brukar använda den här förträffliga xkcd-strippen för att illustrera hur det kan se ut när man är för tekniskt orienterad:


Bra match ute i verkligheten: En snubbe upptäcker att streckkoden på en matvara innehåller prisangivelse. Skulle förmodligen upptäckas i kassan av personalen, men affären har även självscanning.

Jo, visst.. du kan scanna en egen streckkod för varan där du själv anger priset. ELLER.. så går du ut genom dörren utan att någonsin ha scannat den och spar dig besväret med fejkade streckkoder som dessutom lämnar spår efter sig. Heja! :D

måndag 30 juli 2012

Försvarsfällan: Därför är inte risk linjärt till sårbarhet

Har precis läst ett par artiklar i CSO, "Why you shouldn't train employees for security awareness" skrivet av Dave Aitel, och svaret på den, "Security awareness can be the most cost-effective security measure" av Ira Wrinkler.

För att summera så tycker Dave att security awareness inte fungerar tillräckligt bra och att man bör lägga resurser på annat. Ira har tolkat det som att Dave menar att om inte utbildningen är 100%:ig är den inte värd att göra, och menar att man ska titta på skillnaden mellan om man genomfört utbildningen eller inte. Ett skydd som inte är 100%:igt kan fortfarande vara värdefullt.

Jag håller helt med Ira i hans resonemang, inom säkerhetsvärlden möter jag alltför ofta en binär syn på saken. Ett skydd behöver långt ifrån alltid vara 100%:igt för att det ska vara värt att ha det.

Men... Ira använder en argumentation som visar hans läggning åt försvarssidan. Dave å sin sida kommer defintivt från angreppssidan. I dess renaste form ser jag argumenten såhär:

Försvarssidan: Om jag eliminerar 5 av mina 10 SQL injection så är jag 50% säkrare.
Angreppssidan: Jag behöver bara en sårbarhet. Om du har 10 SQLi och plockar bort 5, har risken inte minskat med många procent, och definitivt inte 50%.

Angreppssidan står för facit. Eliminering av 50% av sårbarheterna påverkar risken enbart genom att risken för att sårbarheterna upptäcks minskas. Vad det sedan är värt i risk-% har att göra med hur lätta de kvarvarande sårbarheterna är att hitta för just din angripare, och hur de åtgärdade sårbarheterna resulterar i att ett pågående angrepp hanteras av dig.

Min egen åsikt? För att citera mig själv från ett inlägg från 2006 på Dave's mailinglista daily-dave:
Exactly *who* are you protecting from *what*

En del hot bemöts bra genom utbildning. Andra inte. Också beroende på övriga befintliga säkerhetsskydd. Komplicerat som vanligt alltså :(

torsdag 31 maj 2012

Säkerhetsråd till "vanliga användare"

Det senaste dygnet har jag sett två social engineering attacker som båda använder sig av ett en webbadress faktiskt står på det stället man väntar sig, men att innehållet som sedan levereras kommer från angriparen.

Det första, lite mindre nytt, är ett exempel på hur man med social engineering kan utnyttja en XSS-sårbarhet för att få ett skal hos den man angriper. Genom att skicka en reflected-länk lurar man på användaren en java applet från en "pålitlig" sida.

Den andra är det Michal Zalewski som visar hur en användare som går till din sida kan skickas till get.adobe.com, och sedan levereras en flash_updater11.exe som kommer från din site.

Båda de här attackerna är närmare specialiseringar av metoder som redan fungerar på majoriteten av användare. De flesta behöver inte se en fullt korrekt länk till det betrodda stället för att ändå klicka sig vidare och köra all kod som kommer deras väg. Men båda de här attackerna har en bättre chans att fungera på de som ändå kollar lite grann. Kanske på de som har fått råd på vad de ska klicka och inte klicka på för länkar...

Och återigen så syns mönstret. Säkerhetsexperterna kommer med ett råd, som sedan angriparsidan använder till sin egen fördel. Det haussas om antivirus - så då säljs det "antivirus" och diverse antivirusvarningar dyker upp i bannerform. Det haussas om uppdateringar av flash - så då använder sig malwarefolket av du-måste-uppdatera-flash-för-att-se-den-coola-videon.

Allt det här går in i min kampanj Stop hogging the end user! som jag startade i oktober förra året, efter att ha upptäckts MSB:s datorstödda informationssäkerhetsutbildning för användare. Trogna läsare känner igen sig i temat att trasha MSB för att de inte prioriterar riskerna.

Användare ska inte behöva läsa och förstå en tjock bok med "regler" som dessutom sällan stämmer. När råden som ges titt som tätt inte håller måttet så gör användaren rätt i att strunta i det.

Ytterligare känga delar jag nu också ut till PTS, som har lagt upp råd om att ansluta trådlöst på stan. Det är för komplicerade råd, användare förstår inte vad som står där. Den vanlige användaren har ingen bedömningsgrund för om deras brandvägg är "uppdaterad och rätt inställd", lika lite som de har en bedömningsgrund för om deras antivirusprogram är "uppdaterat och rätt inställt".


Oftast är det bästa rådet att helt enkelt ge upp. Det är för krångligt och inte värt ansträngningen. Tänk risk istället för sårbarhet. Och precis rådet att se till risken har även Sean från F-Secure gett i samband med Flame/Skywiper.

Så... chilla lite och fundera igenom det här: vilka fem råd vill du ge den vanliga användaren, som den dessutom kan genomföra utan besvär? Vad gör störst skillnad för minst insats för någon som tror att man startar Internet genom att trycka på det blå E:et?