måndag 28 mars 2011

Cyberkriget som passar in

Det finns en tilltagande hype kring cyberkrig. Det syns både inom media, inom politiken och på konferenser. Men något saknas: definitionen. Trots att det redan genomförs övningar på ämnet, finns det en stor oenighet om vad cyberkrig egentligen innebär.

Beroende på vilken part man kikar på får man olika glimtar av det. Handlar cyberkrig om att sänka Internet eller vissa specifika tjänster, så som den DDoS-attacken som drabbade många i Estland för fyra år sedan, eller Georgien för tre år sedan? Eller kanske är det att använda signalsystem för att förstöra tåg som FOI använde som exempel på Folk och Försvar 2011?

Det gemensamma för mycket av vad som syns och hörs är att det är spektakulärt och enkelt greppbart. Det är svart eller vitt. Det passar in i samma sinnebild som den traditionella krigsföringen, där mål slås ut, saker smäller och blod flyter.


En stor del av det som kan betecknas som cyberkrig faller dock utanför den ramen. Det som traditionellt synts utgör kanske 1/30 av vad som rättmätigen kan betecknas som cyberkrig.
Då MSB gjorde en lägesbedömning av samhällets informationssäkerhet 2009 konstaterade man att ”det råder delade meningar om huruvida ett hot i form av cyberkrig existerar och hur det i så fall ser ut.” Så är läget fortfarande. Rapporten menade också på att en ”metod” som hade vunnit visst gehör bland internationella aktörer var att avgöra om följande kriterier var uppfyllda:
  • händelsen har vållat stor skada
  • nationsgränser har forcerats
  • det inträffade har skett inom minuter eller timmar
  • attacken har riktats mot ett specifikt mål.
Ungefär där i krokarna kommer även den här serien att röra sig. Men på samma sätt som pengar idag är mer än sedlar, kan skador vara något utöver ett tåg som kolliderar. Det är där många misstar sig. Cyberkrig innefattar de lättbegripliga, spektakulära exemplen som visas upp i media, men även så mycket mer.

Serien kommer handla om frågeställningar för att visa på det, men också visa på andra konkreta exempel som inte går in under traditionell krigsföring med explosioner, men som ändå uppfyller ovanstående kriterier. IT kommer med helt nya möjligheter och vi bör snarare anpassa språket till de möjligheterna än att anpassa möjligheterna till språket.

måndag 21 mars 2011

Hacka trådlösa nätverk - lagtligt eller olagligt?

Ja, är det lagligt eller olagligt att knäcka sig in på någons trådlösa nätverk? Frågan har återigen aktualiserats av att en holländsk domstol har dömt det som lagligt att knäcka sig in och använda ett WEP-skyddat nät.

Medan holländarna bedömer det som lagligt att knäcka sig in och använda någon annans nät, anser många stater det olagligt att ens använda sig av öppna trådlösa nät, utan att först ha fått tillstånd för det. Exempel kan hämtas från grannlandet Finland (8 dagsböter), från Storbrittanien (1 års villkorligt + £500) och från USA (40 timmars samhällstjänst + $400).

Så hur ligger vi egentligen till i Sverige? Söker man på Internet så hävdas det lite av varje, men alltför ofta handlar det mesta om osubstansierat tyckande och spekulerande. Vanligt förekommande tyckande är exempelvis att om man inte skyddar sitt nät ordentligt, så får man skylla sig själv och att det inte är olagligt på grund av det. Det är lätt att inse att den argumentationen är nonsens, men hur ligger det egentligen till då?

Frågan är mer komplicerad än vad man kan tro. Till att börja med så är jag ingen jurist, men utifrån de dokument och lagar jag läst så är det ungefär såhär:
  • Det är lagligt att lyssna av öppna trådlösa nätverk, MEN vad som sedan görs med datat kan kriminalisera handlingen. Ofta begås ett brott samtidigt.
  • Det är olagligt under (nästan?) alla omständigheter att använda ett trådlöst nätverk som du inte uttryckligen fått tillstånd att använda.
Exakt vilka lagar som reglerar det här och vilken lag man skulle bryta mot är däremot något snårigt. En bra advokat skulle möjligen kunna kränga sig loss från vissa situationer, men för att göra det enkelt: har du inte uttrycklig tillåtelse är det klokt att låta bli.

onsdag 16 mars 2011

Datalagringsdirektivet skjuts upp

Då var det klart. Lagen som skulle implementera datalagringsdirektivet skjuts upp minst ett år. Bra säger jag, inte för att jag tagit ställning till att den nödvändigtvis är fel, men för att utredningen varit undermålig, den kan strida mot svensk grundlag och en utvärdering redan är på väg efter att flera andra EU-länder ratat direktivet.

måndag 14 mars 2011

Han höll inte tyst - och blev polisanmäld

Som jag skrev för ungefär en månad sedan gör man klokt i att hålla tyst om man hittar en säkerhetsbrist. Nu har en Umeå-bo blivit polisanmäld för att han rapporterade en sårbarhet i busskortet för Länstrafiken i Västerbotten.

Tragiskt, men så är det. Samhället står som förlorare i slutändan, när system kommer fortsätta ha kända svagheter som "de goda" inte vågar rapportera och "de onda" utnyttjar.

Chrome obesegrat för tredje året i rad

Pwn2Own är nu över, och trots Googles tillskott för ett pris på totalt 20 000 dollar och en laptop, var det ingen som övervann Chrome. Jag upprepar därför återigen att Chrome är det absolut bästa valet när det kommer till säkerhet i webbläsare.

Intressant var dock också att IE8 blev exploitat med hjälp av totalt tre säkerhetsbrister för att bryta sig loss från alla säkerhetsmekanismer. Tre är ett stort antal som visar på det nu faktiskt är rätt så besvärligt att utnyttja sårbarheter i IE8, men också att det kanske inte är något enormt hinder att hitta de där tre sårbarheterna. Vinnaren (Stephen Fewer, känd från Metasploit) var inte ensam om att ha anmält sig för IE8, men råkade vara den som var först. Bland annat VUPEN, som vann Safari-tävlingen, hade också anmält sig till IE8.

Update 15/3: Sårbarheten som utnyttjades för att ta över BlackBerryn påverkade även andra webbläsare baserade på WebKit, däribland Chrome. Fundering: Hur kommer det sig att någon ger sig på BlackBerry istället för Chrome när även Chrome har sårbarheten? Kanske för att det var mycket lättare att komma någon vart med sårbarheten på BlackBerry än på Chrome?

torsdag 10 mars 2011

Säg NEJ till sjabbig, ineffektiv säkerhet!

Dåligt fungerande säkerhet kommer från såväl lokala allmäntyckare, säkerhetsproffs och politiker. Politikerna och tyckarna kan enklast beskyllas för att vara okunniga, ignoranta och korrupta, medan det för säkerhetsproffsens del oftast handlar om obalans, tunnelseende, frustration och ekonomisk vinning.

Oavsett hur beslutet kommit till är det din uppgift, när det kommer inom ditt ansvarsområde, att efterfråga mer information eller säga nej om det är något som är galet.

Sedan 9/11 har det gått inflation i idiotiska "säkerhetsåtgärder" och det ena förslaget övertrumfar det andra i galenskap. Som tur är för oss i Sverige har vi inte drabbats lika hårt som amerikanerna. Amerikanerna lägger ut ofattbara summor på ett säkerhetsmaskineri som är utom all kontroll och rimlighet. Ingen vet vad USA egentligen får för de biljoner som varje år läggs på "säkerhet". Washington Posts artikelserie "Top Secret America" är obligatorisk läsning på området. Serien handlar dock om - som namnet antyder - Top Secret klassat material, det vill säga att innehållet är sådant som sällan når allmänheten. Däremot konfronteras vi i allmänheten av de ökade antiterror-kontrollerna som utförs i flygsäkerhetens namn.

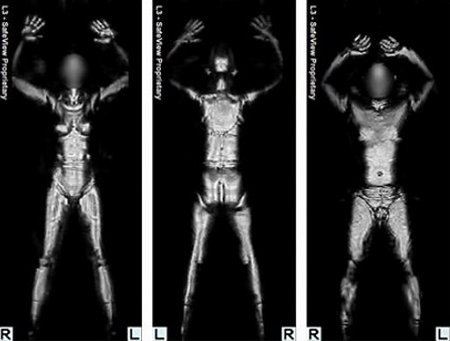
Långsamt börjar de förnuftiga krafterna verka för att återställa det vansinne som politikerna ställt till med. Inom EU är vätskeförbudet på väg att hävas. Privata intresseorganisationen EPIC går till domstol mot TSA's användade av "nakenskanners". Kongressen får höra att deras "Air marshals" blir arresterade oftare än de arresterar - och att deras kostnad utslaget per arrestering är förbluffande 200 miljoner dollar. (UPDATE 11/3: Skulle samma siffror gälla för svenska polisen skulle det generöst räknat innebära 20 arresteringar per år)


Men lyssna här på vad TSA säger i försvar för sina nakenskanners (saxat ur Wired):
“While there is no silver bullet technology, advanced imaging technology is a highly effective security tool which can detect both metallic and nonmetallic threats, including weapons and explosives,” Sarah Horowitz, a TSA spokeswoman, wrote in an e-mail. “Using this critical technology, TSA routinely detects artfully concealed metallic and nonmetallic prohibited items.”

Horowitz added that the machines detected more than “130 prohibited, illegal or dangerous items at checkpoints nationwide since January of last year.”
Alltså, de har på drygt ett år hittat 130 förbjudna föremål med hjälp av maskiner som kostat 45 miljoner dollar. Lägg till det arbetskostnad för att få totalsumman av att under ett år ha hittat 130 förbjudna föremål. Och tänk efter noga kring ordvalet här; "130 förbjudna, illegala eller farliga föremål". Det handlar inte om 130 stoppade incidenter, det handlar om 130 förbjudna föremål. Föremål som TSA själva har beslutat skall vara förbjudna? Är det TSAs uppgift, att slumpmässigt förbjuda föremål, leta efter dessa och sedan berättiga sin mångmiljard-budget genom att säga att de hittat förbjudna föremål?

Här är mitt förslag: Strunta blankt i hur många förbjudna föremål som hittats. Fokusera på huvuduppgiften: hur många terrorangrepp har förhindrats? Till vilken kostnad?

Ämnet är stort, komplext och svårt att ta till sig. Vad har det här för bäring på mig och mitt liv? Vad kan jag påverka när det sitter politiker och blir uppvaktade av diverse välbetalda, resursstarka lobbyister som kan köpa politikernas öron? Som vi märkt i Sverige är majoritet av politikerna stendöva för opinion. FRA-lagen drevs igenom trots att både svenska folket och samtliga remissinstanser var solklara med sitt NEJ.

Jo, även om vi har begränsade möjligheter att påverka, och begränsat ansvar, så händer det ändå ibland.
  • Någon kommer och vräker ur sig att säkerhet måste vara högsta prioritet, och därför måste man låta det ta trippla tiden och kostnaden mot vad som är "vanligt".
  • En larmsäljare kommer hem till dig, säger att du inte kan sätta ett pris på din familjs säkerhet.
  • En partikamrat säger till dig att x måste ha effektiva medel för spaning/brottsbekämpning.
Det här är usla argument. Känn igen vad som saknas i argumentationen och utmana. Någon försöker spela på dina känslor och det är upp till dig att styra samtalet rätt.

måndag 7 mars 2011

Även Nordea har åkt på problem

Swedbank gick ner i fredags. Idag är det Nordeas tur. I skrivande stund ligger nätbanken nere, okänt varför.

Swedbank kom aldrig med någon förklaring till fredagens nertid. Rykten förekom att Anonymous på något vis var inblandade. När nu Nordea går ner bara ett par dagar senare kan jag därför inte annat än undra om även Nordea har drabbats av ett allvarligt "anonymt" intrång.

Vi får väl se om det kommer någon officiell förklaring..