onsdag 21 december 2011

Att avslöja allt - modifierat H5N1-virus under luppen

Frågan om full disclosure, att avslöja allt eller inte, har under åtminstone 20 år pågått på IT-säkerhetsscenen. Det handlar om man som forskare skall avslöja sådant som kan hjälpa "the bad guys". Från den sidan som propagerar för full disclosure använder man två argument:

  1. Utan att sårbarheten är allmänt känd kommer leverantören inte åtgärda den (inom rimlig tid)
  2. Utan att känna till sårbarheten kan man inte skydda sig mot den

På punkt 2 skrev jag 2006 ett inlägg på daily-dave som förklarade min syn på det då Microsoft valde att i tysthet patcha ett säkerhetshål tillsammans med andra patchar.

På punkt 1 finns åtskilliga historier, men i princip så ser vi samma sak spela upp sig på andra områden där IT nu gjort och gör intåg, som vi såg för 10-20 år sedan inom den generella IT-sfären. Leverantören går in i förnekelseläge och blir arg på den som hittat deras smuts under mattan, kallar den som publicerar info om smutsen som oansvarig och lägger all skuld på denne ifall något skulle inträffa. (Ja, skitsamma om sårbarheten finns där på grund av leverantörens slarv, ifall ingen känner till det så finns den ju inte? Och ifall inte välmenande säkerhetsforskare letar, så skulle ingen annan heller leta...)
För en månad sedan har den här full disclosure-debatten tagit ett saftigt steg in i "verkligheten" då holländska forskare har labbat fram en variant av influensa (H5N1, som både fågelinfluensan och svininfluensan tillhör) som sprider sig lätt mellan människor. Forskarna vill publicera sin metod för att ta fram den smittsamma versionen, men det finns en stor oro för vad det kommer innebära. Ska man verkligen ge den informationen till "the bad guys" sådär öppet?

Men i det här fallet försvinner ett argument. Vi har inte så himla lätt att patcha människan, även om vaccin skulle kunna liknas vid det. Alla har inte tillgång till vaccin, det är inte ett 100-procentigt skydd och det är definitivt inte gratis. Å andra sidan har vi den här gången också en tydlig antagonistisk motståndare - det är en rätt hög risk att det förr eller senare kommer ett virus som sprider sig på det här sättet och då har vi mycket att vinna på att vara beredda.

En anledning till att man på IT-säk sidan valde full disclosure var att alla sårbarheter inte är så enkla att fixa på kort tid. Så är fallet även här - vi kan inte ta fram ett bra vaccin på 0-tid.

Lösningen borde därför vara densamma även här. Ge tillgång till information om hur viruset framställs enbart till de som har en historia av att forska och tillverka vaccin. Gå inte ut med det publikt förrän ett vaccin är klart, och i det här fallet så behövs ju faktiskt inte ens det - vaccinet finns ju redan och vi vill inte utsätta jordens befolkning för onödig risk, allra minst de som inte har råd med vaccinet.

Och i annat fall borde vi luta oss mer åt hållet att inte avslöja just eftersom det är så svårt att "patcha" människan.

fredag 16 december 2011

Drönaren kapades med hjälp av GPS-spoofing

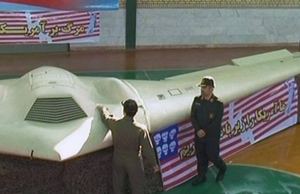
Allt tyder nu på att Iran stal den amerikanska drönaren genom att spoofa GPS-positionen. Det hävdas åtminstone i en artikel där man säger sig ha pratat med en icke-namngiven Iransk ingenjör. Genom att störa ut planets kommunikation med kommandocentralen och sedan lura planet att tro att det var på andra koordinator så lyckades man få en näst intill intakt Drone att landa på en plats i Iran när planet i själva verket trodde att det hade flugit hem till sin ordinarie bas.


Samtidigt har det läckt ut en rapport från april 2011 som innehåller citat som verkar bekräfta att amerikanerna känner till hur sårbara drönarna är för just spoofingattacker:
Spoofing or hijacking links can lead to damaging missions, or even to platform loss.
Ja, det verkar onekligen så. Jag måste erkänna att den här teorin ter sig klart mer trovärdig än min foliehatt-teori från igår :) Men de som gillar att spekulera har fortfarande massor med brickor att spela med. Chanserna för en sån här attack att först bli kläckt och sedan lyckas är grymt mycket större om man på förhand vetat hur planet reagerar i olika situationer och att man känner till dess svagheter. Förutom det direkta virusangreppet mot drönarnätverket har det också börjat spekuleras i en Iransk inblandning i intrågen mot RSA och Lockheed-Martin.

Det är svårt att få allt bekräftat, men jag får själv känslan av att vi nu kan se vissa inriktningar när det kommer till cyberkrig. Det framstår som allt tydligare att den som inte hänger med i det här kommer hamna så rejält på efterkälken att fiendens informationsövertag kommer räcka för att göra den överlägsen. Kanske att det till och med kommer gå att använda ägarens vapen mot ägaren själv.

onsdag 14 december 2011

Amerikanska drönare går i backen - utslagna av virus?

För cirka en vecka sedan hamnade en amerikansk RQ-170 spaningsdrönare på Iransk mark. Hur det gick till? Iran hävdar att det var genom en cyberattack. Från amerikanska sidan är man skeptisk till det. Pentagon säger att "”If this happened, it is a 95 percent chance that it just malfunctioned,". Och Iran har all anledning att säga att de har stora cyberfärdigheter med tanke på att de blivit utsatta för angrepp tidigare. Klart är i alla fall att Iran fick vantarna på en intakt drönare.


Nu har ett andra plan gått i backen, och jag kan inte annat än att fundera på om dessa incidenter har något samröre med det virusangrepp som drönarna brottades med tidigare i höst. Enligt det amerikanska flygvapnet så var det virusangreppet designat för att stjäla inloggningsuppgifter, och enligt en inofficiell källa till AP sades det att det var riktat mot spel som pokersajter och Mafia Wars (sic).

Kanske gav flygvapnet en sanning med modifikation. De tidigare läckta uppgifterna vittnade om lite kaotiskt, men flygvapnet hävdade att allt var lugnt. Om de läckta uppgifterna stämde kanske det vore så illa som att det stals "inloggningsuppgfiter" i form av exempelvis kryptonycklar.

Nu åker foliehatten på, men för allt vi vet så kan det här vara en tredje part som lyckats stjäla kryptonycklarna och nu försöker profitera på det. Till exempel genom att först sälja en RQ-170 till Iran, och sedan landa en drönare på en säker plats för att sedan övertyga en andra köpare (eller USA?) om att denna part verkligen HAR kontroll över drönarna.

En annan teori är att det faktiskt är Iran som ligger bakom det hela, att de plockade hem RQ-170:an och när man från amerikansk sida tvivlade på att det var en cyberattack skickade man tillbaka en signal om att så verkligen var fallet. Att man inte stal även det andra planet kan förklaras med att det skulle vara svårt för allmänheten att inte se en andra stöld av ett plan som en krigshandling, till skillnad från det första planet som "råkade" vara över Iranskt territorium när det plockades ner. Tänk bara vilken avskräckande effekt det skulle ha för att Iran skulle utsättas för fler cyberattacker: "Ni kan störa vårt kärnvapenprogram, men vi kan stjäla era drönare. Håll er borta, OK?".

Vad vi vet med säkerhet är att säkerhetsvärlden står frågande och undrar vad sjutton det är som händer och hur det alls kan hända. Att någon stulit kryptonycklarna skulle förklara allt.

söndag 4 december 2011

MSBs utredning av Tieto-incidenten är meningslös?

Ingen kan väl vid det här laget ha undgått det stora haveriet hos Tieto. Det har påverkat mångas vardagsliv när system för instanser som apoteken (alla) och bilprovningen plötsligt får stora problem som i sin tur som propagerar ut sig till slutkunderna.

Olikt för mig så har jag hittills varit rätt tyst om det, för mig har det här inte varit några nyheter och jag har ställt mig vid sidan av för att se på spektaklet och vad omvärlden kommer fram till. Men efter dagens artikel i DN kan jag bara inte hålla mig längre från att säga någonting.

Flera parter har i samband med haveriet börjat skriva om att MSB nu utreder haveriet som om det vore något förmildrande. För läsare kan det också tyckas att "å så bra att någon gör något!". Låt mig då framföra en motsatt spekulation i den frågan. Att MSB utreder det här kommer resultera i ... ingenting. Inget nytt kommer komma fram. MSBs rekommendationer före incidenten kommer vara exakt de samma som efter. MSBs krav på myndigheter likaså. Vad utredningen kommer säga är att det är viktigt att tänka på riskerna när man lägger ut sin data, vilket (you guessed it) inte är några nyheter!


MSBs stora problem är nämligen att de inte når ut i verkligheten. Jag har skrivit om det tidigare, och kommer sannolikt få skriva om det igen eftersom man från myndighetshåll visat sig tvärdöva för den kritiken. Mitt favoritexempel på det är från i somras då Fredrik Sand och Patrik Fältström i en debatt gång på gång berättar att nuvarande arbete inte når ut, nuvarande krav inte följs och på mottagarsidan i den debatten sitter Marita Ljung från näringsdepartementet och Richard Oehme, chef för enheten för samhällets informationssäkerhet. Ifall ni inte vill se hela, kolla från 29 minuter in och framåt (särskilt 53.30 in är också intressant). Från myndighetssidan bemöts inte det här misslyckandet med annat än en attityd av att "jaja, det tar ju tid" och "det måste varje myndighet följa, det är inte upp till oss", men avsaknaden av handling är påtaglig.

Istället kan skönjas en förnekelse av att det ens finns några problem. Exempel: I sammanhanget att säkerhetsarbetet bland myndigheterna är en stor soppa med alldeles för många kockar som har oklara uppgifter, säger Marita bland annat att "Det viktiga är väl att vi upptäcker de hot som finns och kan identifiera de hot som finns". Jag håller inte med. Det viktiga är att riskerna identifieras, riskerna omhändertas, att det vidtas åtgärder och att det finns uppföljning. Det hela är mycket symtomatiskt för hur långt efter myndigheterna ligger i det här tänket. Att känna till hot som man varken värderar eller agerar på är ... inte särskilt mycket värt.

Och sedan konferensen i somras har MSB fortsatt i sitt spår att skriva dokument som är enkla att förkasta eftersom de är fortsatt verklighetsfrämmande och inte gör vad som behövs för att de ska vara underlättande för säkerhetsarbetet. Jag har framfört mina synpunkter om vad jag anser skulle underlätta, men håller inte andan för att de omhändertas, just med tanke på MSBs historik av att gräva ner sig i sin position och vara döva för synpunkter utifrån.

Och det är tyvärr i allt det här problemet ligger. Från departements och styrningshåll tycker man att allt är bra - trots att det uppenbart saknas åtgärder, trots att det uppenbart saknas uppföljning, trots att det uppenbart saknas konsekvenser för ledningen som inte omhändertar de risker som finns.

Som medborgare är jag inte alls nöjd över hur informationssäkerhetsarbetet bland svenska myndigheter bedrivs.

För det privata så anser jag som tidigare att det skall sköta sig självt. Om ett företag vill ta riskfyllda beslut skall det vara fritt fram att göra det. Men myndigheter måste ha en gräns för hur oförsiktiga de får vara, det måste finnas krav för hur man ska bygga samhällskritiska system och jag vet inte hur mycket det behöver fumlas bland myndigheterna innan det framstår som självklart.

Till MSB: jag vet att ni läser, och jag skulle bli glad om ni visar att jag har missuppfattat situationen. Kom fram och kommunicera!

måndag 28 november 2011

Det privata skall sköta sig självt

Hotbilden mot svenska företag och myndigheter är mycket påtaglig, men staten skall inte lägga sig i hur det privata hanterar de hot som finns. Vill regeringen visa vägen skall det göras främst för de egna myndigheterna.

Det är tveklöst så som John Daniels skriver i DI-debatt 21/11, att det idag bedrivs verksamheter som är direkta hot mot Sveriges välstånd. Det behöver vi bekräfta på ett tydligare sätt. Men inom cyberområdet finns det flera egenskaper som gör det direkt olämpligt för staten att gå in och ta på sig en skyddande roll. Risken är enorm att man istället för att ha någon verklig effekt istället börjar jaga hägringar.

Det jag vill se från statligt håll är främst tre saker:

Carl-Johan BostorpFör det första behövs ett lagstiftande som lägger kostnaden för intrången hos den som brustit i skyddet. För att exemplifiera varför det behövs så kan man se på hur halkbekämpningen fungerat de senaste vintrarna. Kostnaden av en otillräcklig halkbekämpning bärs av helt andra aktörer än de som har hand om halkbekämpningen. Hade kostnaden burits av de som kunnat förbättra halkbekämpningen hade dessa haft starka ekonomiska incitament att göra ett bättre jobb. Det handlar om miljarder i extra samhällskostnader. Därför anser jag det vara mycket viktigt att skapa den situationen kring all säkerhet – oavsett om det gäller halkrisk eller informationsskydd.

För det anrdra efterfrågar jag att incidenter offentliggörs. Vårt största problem idag är nämligen att hotbilden bara ses som ett spöke som någon drar fram i budgettider, men som inte så många egentligen tror på. Medvetenheten om hotbilden hos svenska företag och myndigheter ÄR låg, men den är det för att det lilla som sipprar fram inte känns relevant. Exempelvis producerar redan myndigheten för samhällsskydd och beredskap (MSB) information, men den har varken formatet eller tyngden som gör att tillräckligt många beslutsfattare anser den användbar.

För det tredje anser jag det nödvändigt att man ställer säkerhetskrav på samhällskritiska system. Idag är det upp till varje aktör att följa sitt eget godtycke efter befintlig förmåga, och det är inte tillräckligt när det byggs system med livslängder på 15-30 år. Ser man bara 10 år bakåt i tiden inser man hur snabbt hotbilden förändras, och jag kan garantera att förändringen av de samhällskritiska systemen inte hänger med i det tempot vi nu ser. Idag är det fritt fram att köpa in system som tillverkaren vet har säkerhetsbrister som är så allvarliga de kan bli, men där tillverkaren varken åtgärdar ellersäger ett knyst om det till sina kunder. Det skall vara självklart att våra samhällskritiska system inte skall byggas på sådant skräp.

Svenska myndigheter måste sedan låta det privata sköta sig självt. Visst vill vi att brott som sträcker sig över landsgränder fortsätter bekämpas, men när det kommer till skyddet vill vi inte ha en tung statlig apparat som jagar hägringar. Vill regeringen visa sin duglighet får de börja med sina myndigheter. Först när man hittat ett bra recept för att säkra upp dem är det läge att vända sig till det privata.

fredag 18 november 2011

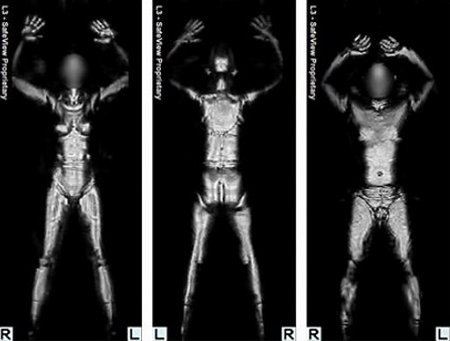
EU förbjuder hälsofarlig "säkerhet" - NEJ till helkroppsröntgen

Jag har tidigare varit kritisk till användandet av de helkroppsskanners som används på vissa (främst amerikanska) flygplatser. Främst för att jag menat att pengarna kunnat användas mycket bättre, kostnaden för dessa maskiner är hög och det har inte kommit fram några siffror på hur många incidenter man anser att dessa förhindrat. Övriga "kostnadsaspekter" (privacy, hälsa) kan också vägas in i dessa beslut.

Nu har EU-kommisionen varit vänliga nog att förbjuda en typ av helkroppsskanners på samtliga flygplatser i Europa, och gör så med hänvisning till hälsoskäl. Väv in min teori i det och få fram (tillspetsat): vill ni slösa pengar så lägger vi oss inte i, men ni får inte äventyra medborgarnas liv medan ni gör det.


Skönt att någon drar en gräns till slut, även om jag kan tycka att gränsen dras rätt långt bort ifall den placeras först där människor dör. Samtidigt är det talande att det alls behöver göras. Att det här behöver göras på EU-nivå är ju på grund av att det finns för många på lokal nivå som har ett sådant tunnelseende att de inte ser att vad de håller på med är sjabbig, ineffektiv säkerhet som förutom sin höga kostnad i andra aspekter, dessutom kostar fler liv än det räddar.

tisdag 15 november 2011

Duqu dropper väntade tills användaren gick ifrån datorn

Informationen om Duqu fortsätter rulla in. Tidigare inlägg om hur Duqu installerats får därför ännu ett tillägg nu. Duqu har inte bara installerats med begränsningar om när i kalendertiden, utan även hur länge användaren varit inaktiv. Då worddokumentet öppnats har koden bara lagt sig i minnet, och därefter väntat på att användaren skall vara inaktiv i 10 minuter innan ändringar börjar skrivas till olika permanenta delar av systemet. Alltså ännu ett exempel på hur det designat för att försvåra upptäckt.


Vid det här laget har det också ansamlats tillräckligt mycket indicier för att på goda grunder dra slutsatsen att det var Duqu som Iran hade hittade tidigare i år, det "virus" som de kallade för "Stars". Både namn och datum matchar väldigt väl vad man hittat för Duqu:
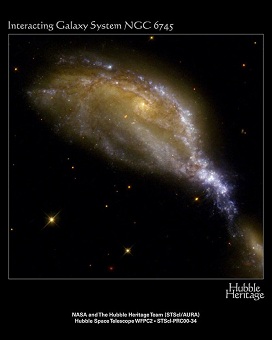
The dates of the incident correlate with the history of discovery in Iran of a virus called Stars. At that time Iranian specialists didn’t share samples of the discovered virus with any of the anti-virus companies, and this, it has to be said, was a serious mistake, which gave rise to all subsequent events in this saga. Most probably, the Iranians found a keylogger module that had been loaded onto a system and which contained a photo of the NGC 6745 galaxy. This could explain the title Stars given to it.

Intressant är ju också konstaterandet att eftersom den här informationen inte delades, så drabbades inte bara andra stater och organisationer fortsättningsvis, utan även Iran. D'oh!? Ibland blir hemlighetsmakeriet för stort då de som har behov av informationen för att skydda sina system inte får den.

Min syn på frågan är att det nästan alltid är den defensiva sidan som tjänar på en stark informationsdelning, Risken är naturligtvis att om man delar allt man hittar, så ligger det viktig information i vad som INTE delas, eftersom en angripare då kan dra slutsatser om vad som inte upptäckts. Så det är inte helt uppenbart...